
Módulo 2 · 2.4
Reconhecer phishing na sua webmail
Módulo 2: Ler e-mail · Tempo de leitura: 10 minutos
Objetivo de aprendizagem: Depois desta lição, reconhece as características de um e-mail de phishing, consegue verificar na webmail para onde vão realmente um link e uma resposta, e sabe o que fazer com um e-mail suspeito e no caso de já ter clicado.
Conceitos-chave: phishing, texto do link, link real, nome de domínio, subdomínio, domínio sósia, Responder a, aviso de endereços suspeitos, Denunciar spam, outro canal
O que é phishing
Phishing é um e-mail que tenta levá-lo a fazer algo que beneficia o remetente: iniciar sessão numa página falsificada, efetuar um pagamento, abrir um anexo ou enviar dados. A palavra vem do inglês fishing (pescar): o atacante lança a linha e espera para ver quem morde o isco.
A maior parte do phishing não visa o seu computador, mas sim a si. Muitas vezes não contém qualquer vírus. O e-mail pretende apenas que seja o próprio utilizador a fazer algo. Por isso, um antivírus ajuda apenas de forma limitada, e conhecer os truques ajuda muito.
Os ingredientes habituais
Quase todos os e-mails de phishing utilizam um ou mais destes meios:
- Pressa: "no prazo de 24 horas", "ainda hoje", "último aviso". Quem tem pressa verifica menos.
- Ameaça: a sua caixa de correio vai ser encerrada, o seu domínio vai expirar, há um débito em aberto, a sua encomenda vai ser devolvida.
- Recompensa ou curiosidade: um reembolso, um documento partilhado, uma mensagem de voz.
- Um botão ou link para uma página que parece a do seu banco, do seu fornecedor ou da sua webmail.
- Um remetente ou domínio quase correto.
- Um endereço de resposta diferente, para que a sua resposta chegue ao burlão.
Um e-mail com pressa e um link para uma página de início de sessão merece sempre um segundo olhar, mesmo que tenha bom aspeto. O phishing bem feito já não tem erros de ortografia.
Texto do link e link real
Num e-mail, o texto que vê e o endereço para onde o link leva são duas coisas diferentes. Na fonte de um e-mail, isso tem este aspeto:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.nl
</a>
Vê https://webmail.weboke.nl, mas vai parar a um endereço completamente diferente. Num computador, verifique-o assim: aponte para o link ou botão com o rato, sem clicar. Na parte inferior da janela do navegador aparece o endereço real. Num telemóvel ou tablet, mantenha o link premido; surge então um menu com o endereço no topo. Depois, não escolha abrir.
Ler um endereço web
É também preciso saber ler bem o endereço real. Observe a parte entre https:// e a primeira barra seguinte. Leia-a da direita para a esquerda: a extensão (.nl, .com, .example) e a palavra antes dela formam, em conjunto, o nome de domínio. É essa a parte que conta.
https://webmail.weboke.nl/: o nome de domínio é weboke.nl. A parte webmail antes dele torna-o um subdomínio; só o proprietário de weboke.nl o pode criar.https://login.weboke.nl.account-check.example/inloggen: o nome de domínio é account-check.example. Tudo o que está antes ("login.weboke.nl") é um subdomínio escolhido pelo próprio atacante. Este é o truque mais conhecido.https://weboke-security.example/: um domínio sósia. Contém um nome conhecido, mas é outro domínio, que qualquer pessoa pode registar.https://www.example.com@account-check.example/: tudo o que está antes do @ é ignorado; vai parar a account-check.example.
Há também domínios que recorrem a truques com letras: o algarismo 0 em vez da letra o, rn em vez de m, ou letras de outro alfabeto com aspeto idêntico. Se não conseguir ver essa diferença a olho nu, um gestor de palavras-passe ajuda: só preenche a sua palavra-passe no domínio verdadeiro (lição 1.3).
Remetente e Responder a
Na lição 2.2 viu que o nome apresentado não prova nada e que o campo Responder a pode ter um endereço próprio. No phishing, estes dois elementos surgem muitas vezes juntos. O e-mail diz vir do "Apoio WebOké", o endereço é support@weboke-security.example e o campo Responder a aponta para um endereço de e-mail gratuito. Ou o e-mail vem do endereço verdadeiro do seu diretor, mas o campo Responder a aponta para outro domínio. Este último caso surge com frequência na fraude do CEO: um "pagamento urgente" que o diretor alegadamente pede a partir de uma reunião.
A webmail ajuda um pouco. Se o endereço do remetente contiver caracteres que se parecem com letras normais mas não o são, a webmail apresenta por cima da mensagem um aviso de que a mensagem contém endereços de e-mail que podem não ser fidedignos. Se vir esse aviso, trate o e-mail como suspeito. Se não o vir, isso não significa nada: a maior parte do phishing usa simplesmente outro domínio.
E lembre-se da lição 2.2: um e-mail que passa sem problemas no SPF, DKIM e DMARC pode continuar a ser phishing. Nesse caso, o atacante usa o seu próprio domínio, que é verdadeiro.
O que fazer com um e-mail suspeito
- Não clicar, não responder, não abrir anexos. Nem sequer "só para ver".
- Aceder o próprio ao site. O e-mail é sobre o seu banco, o seu fornecedor ou uma encomenda? Abra o site ou a aplicação como faz habitualmente, através de um marcador ou escrevendo o endereço. Se aí não houver nada, o e-mail era falso.
- Em caso de dúvida, telefone, para um número que já tinha, e não para um número do e-mail.
- Denuncie o e-mail. Na webmail da WebOké, com Denunciar spam: a mensagem vai para a equipa de spam da WebOké e para a sua pasta Spam. Se o e-mail for sobre o seu banco, reencaminhe-o também para o endereço de denúncia desse banco. Também pode denunciar phishing à polícia.
- Avise os colegas se o e-mail foi enviado a mais pessoas da sua organização.
Clicou ou iniciou sessão na mesma?
Pode acontecer a qualquer pessoa. Agir depressa faz toda a diferença.
- Altere imediatamente a sua palavra-passe, a partir de um dispositivo em que confie, e também em todos os outros locais onde usava a mesma palavra-passe.
- Ative a verificação em dois passos (lição 8.1).
- Procure vestígios na sua caixa de correio. Os atacantes que entram numa caixa de correio criam muitas vezes um filtro que reencaminha ou esconde e-mails, ou alteram o campo Responder a na sua identidade. Verifique em Definições > Filtros, Definições > Identidades e em Ausente do Escritório se existe algo que não tenha criado.
- Introduziu dados de pagamento? Telefone de imediato para o seu banco.
- A sua caixa de correio começou de repente a enviar spam? Informe o seu fornecedor.
Na prática: assim funciona na webmail
Na webmail, aponte para um link para ver o endereço real na parte inferior do navegador. Com Detalhes vê o endereço do remetente e, no ecrã de redação, vê para onde vai uma resposta. O botão Denunciar spam encontra-se por cima da mensagem.
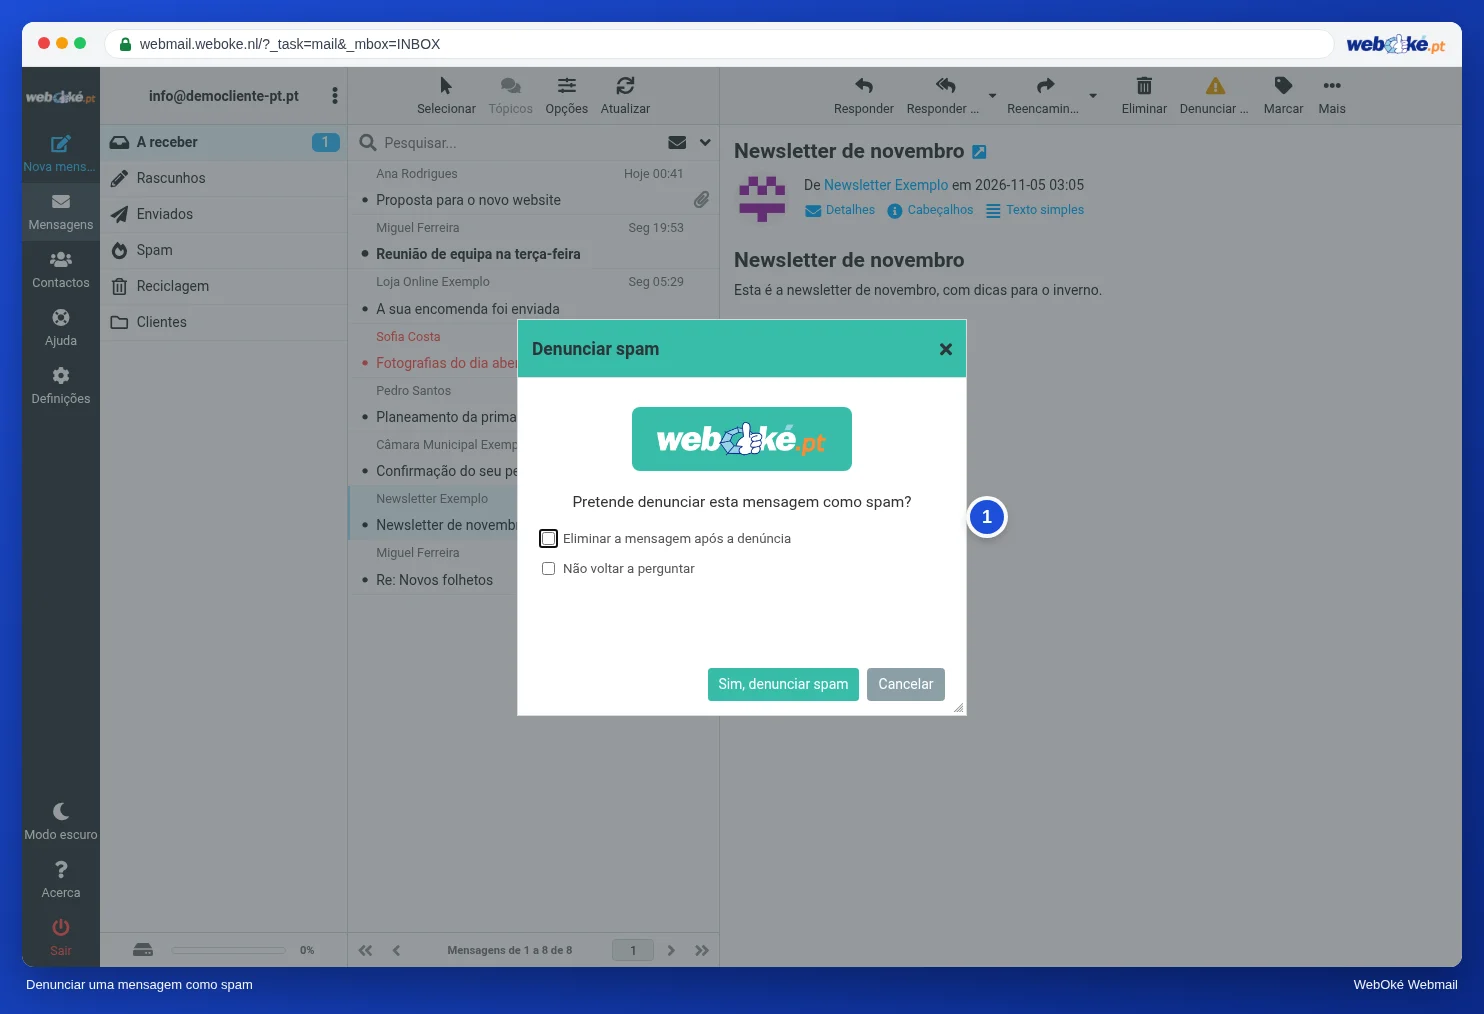
Na imagem vê a janela que aparece quando clica em Denunciar spam. O Manual do Roundcube descreve-o na secção sobre denunciar spam com Denunciar spam. Noutras webmails, como Gmail ou Outlook.com, funciona de forma semelhante: aí o botão chama-se, por exemplo, Denunciar phishing ou Denunciar.
Resumo
- O phishing recorre à pressa, à ameaça, a um link para uma página falsificada e a um remetente quase correto.
- O texto do link e o link real são diferentes: aponte com o rato ou mantenha premido no telemóvel.
- Leia o nome de domínio da direita para a esquerda; tudo o que está antes dele é escolhido pelo próprio proprietário desse domínio.
- Um Responder a para outro domínio e o aviso sobre endereços suspeitos são sinais de alerta; uma verificação DMARC bem-sucedida não prova nada sobre a fiabilidade.
- Não clicar, aceder o próprio ao site, denunciar; se clicou: alterar a palavra-passe e rever os seus filtros e identidades.
Questionário
Exercício
Exercício A2.4: Analisar um e-mail suspeito. O material phishing-1.eml encontra-se por baixo deste exercício. Abra-o como texto (por exemplo, no Bloco de Notas ou no TextEdit, e não no seu programa de e-mail) e procure os cabeçalhos From e Reply-To e o endereço por detrás do botão no conteúdo (o href). Preencha: o domínio real do remetente, o domínio para onde o botão leva realmente, o domínio de Responder a, e indique se confia no e-mail. O programa compara as suas respostas com a chave de respostas e mostra, para cada pergunta, onde as poderia ter encontrado no ficheiro.
Para saber mais
Os passos indicados para a webmail aplicam-se à webmail da WebOké; noutras webmails funciona de forma semelhante.
- Roundcube Webmail 11.2: Denunciar spam com Denunciar spam
- Este e-mail é mesmo da WebOké? Como reconhecer phishing e utilizar o código promocional
- Como reconhecer phishing: como ler um link e um remetente
- Caixa de correio comprometida ou envio de spam a partir do seu endereço: saiba como resolver
- Curso gratuito Seguro online para empresários 1.2: Phishing, fraude do CEO e fraude de faturas
- Curso gratuito Seguro online para empresários 3.2: Ler domínios e ligações
- Curso gratuito Seguro online para empresários 3.5: Cliquei: e agora?