
Modul 2 · 2.4
Adathalászat felismerése a webmailben
Modul 2: Levelek olvasása · Olvasási idő: 10 perc
Tanulási cél: A lecke után felismeri az adathalász levelek jellemzőit, a webmailben ellenőrizni tudja, hová vezet valójában egy link és hová megy egy válasz, és tudja, mit tegyen egy gyanús levéllel, illetve ha mégis rákattintott.
Kulcsfogalmak: adathalászat, linkszöveg, valódi link, domainnév, aldomain, hasonmás domain, Válaszcím, figyelmeztetés gyanús címekre, Spam jelentése, másik csatorna
Mi az adathalászat
Az adathalászat (phishing) olyan levél, amely arra próbálja rávenni Önt, hogy olyasmit tegyen, ami a feladónak segít: jelentkezzen be egy hamisított oldalon, fizessen, nyisson meg egy mellékletet, vagy küldjön vissza adatokat. Az angol phishing szó a fishing, azaz horgászat szóból ered: a támadó bedobja a horgot, és várja, ki harap rá.
Az adathalászat többnyire nem az Ön számítógépét célozza, hanem Önt. Gyakran nincs is benne vírus. A levél csak azt akarja, hogy Ön maga tegyen valamit. Ezért a vírusirtó csak korlátozottan segít, a trükkök ismerete viszont igen.
Az állandó összetevők
Szinte minden adathalász levél az alábbi eszközök közül egyet vagy többet használ:
- Sürgetés: "24 órán belül", "még ma", "utolsó emlékeztető". Aki siet, kevésbé ellenőriz.
- Fenyegetés: lezárják a postafiókját, lejár a domainje, kifizetetlen beszedés van függőben, visszaküldik a csomagját.
- Jutalom vagy kíváncsiság: visszatérítés, megosztott dokumentum, hangüzenet.
- Egy gomb vagy link, amely olyan oldalra vezet, amely úgy néz ki, mint a bankja, a szolgáltatója vagy a webmailje oldala.
- Egy feladó vagy domain, amely majdnem stimmel.
- Eltérő válaszcím, hogy az Ön válasza a csalóhoz kerüljön.
Egy sürgető levél, amelyben egy bejelentkezési oldalra mutató link is van, mindig megérdemel egy második pillantást, még akkor is, ha rendezettnek tűnik. A jó adathalász levelekben már nincsenek nyelvi hibák.
Linkszöveg és valódi link
Egy levélben a látható szöveg és a cím, ahová a link valójában vezet, két különböző dolog. A levél forrásában ez így néz ki:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.hu
</a>
Ön a https://webmail.weboke.hu címet látja, de egy egészen más címre jut. Számítógépen így ellenőrizheti: vigye az egeret a link vagy a gomb fölé, kattintás nélkül. A böngészőablak alján megjelenik a valódi cím. Telefonon vagy táblagépen tartsa hosszan lenyomva a linket; ekkor egy menü jelenik meg, fölötte a címmel. Ezután ne a megnyitást válassza.
Egy webcím olvasása
A valódi címet jól is kell tudnia olvasni. Nézze a https:// és az első utána következő perjel közötti részt. Ezt jobbról balra olvassa: a végződés (.nl, .com, .example) és az előtte álló szó együtt alkotja a domainnevet. Ez az a rész, ami számít.
https://webmail.weboke.hu/: a domainnév weboke.nl. Az előtte álló webmail rész aldomainné teszi; ilyet csak a weboke.nl tulajdonosa hozhat létre.https://login.weboke.nl.account-check.example/inloggen: a domainnév account-check.example. Minden, ami előtte áll ("login.weboke.nl"), egy aldomain, amelyet a támadó maga választott. Ez a legismertebb trükk.https://weboke-security.example/: egy hasonmás domain. Ismert nevet tartalmaz, de egy másik domain, amelyet bárki regisztrálhat.https://www.example.com@account-check.example/: minden, ami a @ előtt áll, figyelmen kívül marad; Ön az account-check.example címre jut.
Vannak betűtrükkökkel dolgozó domainek is: 0 számjegy az o betű helyett, rn az m helyett, vagy más ábécé betűi, amelyek ugyanúgy néznek ki. Ha az ilyen eltérést szabad szemmel nem látja, egy jelszókezelő segít: az csak a valódi domainen tölti ki a jelszavát (lecke 1.3).
Feladó és Válaszcím
A 2.2. leckében láthatta, hogy a megjelenített név semmit sem bizonyít, és hogy a Válaszcím saját címet kaphat. Adathalászatnál ez a kettő gyakran együtt jár. A levél állítólag a "WebOké Support" feladótól jön, a cím support@weboke-security.example, a Válaszcím pedig egy ingyenes e-mail-címre mutat. Vagy a levél az igazgatója valódi címéről jön, de a Válaszcím egy másik domainre mutat. Ez utóbbi gyakori a CEO-csalásnál: egy "sürgős fizetés", amelyet az igazgató állítólag egy értekezletről kér.
A webmail egy kicsit segít. Ha a feladó címe olyan karaktereket tartalmaz, amelyek hétköznapi betűkre hasonlítanak, de nem azok, a webmail az üzenet fölött figyelmeztetést jelenít meg arról, hogy az üzenet esetleg nem megbízható e-mail-címeket tartalmaz. Ha ezt az értesítést látja, kezelje gyanúsként a levelet. Ha nem látja, az semmit sem jelent: a legtöbb adathalász levél egyszerűen egy másik domaint használ.
És ne feledje a 2.2. leckéből: egy levél, amely hibátlanul átmegy az SPF, DKIM és DMARC ellenőrzésen, attól még lehet adathalászat. A támadó ilyenkor a saját, valódi domainjét használja.
Mit tegyen egy gyanús levéllel
- Ne kattintson, ne válaszoljon, ne nyisson meg mellékletet. "Csak egy pillantásra" sem.
- Keresse fel saját maga a webhelyet. A levél a bankjáról, a szolgáltatójáról vagy egy csomagról szól? Nyissa meg a webhelyet vagy az alkalmazást úgy, ahogy mindig szokta, könyvjelzőből vagy a cím saját begépelésével. Ha ott nincs semmi, a levél hamis volt.
- Kétség esetén telefonáljon, olyan számon, amely már megvolt Önnek, nem a levélben szereplő számon.
- Jelentse a levelet. A WebOké webmailjében a Spam jelentése gombbal: az üzenet a WebOké spamcsapatához és az Ön Kéretlen mappájába kerül. Ha a levél a bankjáról szól, továbbítsa a bank bejelentési címére is. Magyarországon az adathalászatot a rendőrségnél (https://www.police.hu/) és az NKI-nál (https://nki.gov.hu/) is bejelentheti.
- Figyelmeztesse a kollégáit, ha a levél a szervezetében több emberhez is eljutott.
Mégis kattintott vagy bejelentkezett?
Ez bárkivel megtörténhet. A gyors cselekvés jelenti a legnagyobb különbséget.
- Azonnal változtassa meg a jelszavát egy megbízható eszközről, és minden más helyen is, ahol ugyanazt a jelszót használta.
- Kapcsolja be a kétlépcsős azonosítást (lecke 8.1).
- Keressen nyomokat a postafiókjában. A postafiókba bejutó támadók gyakran létrehoznak egy szűrőt, amely továbbítja vagy elrejti a leveleket, vagy módosítják a Válaszcímet az Ön azonosítójában. Nézze meg a Beállítások > Üzenetszűrők, a Beállítások > Azonosítók és az Irodán kívül részt, van-e ott valami, amit nem Ön hozott létre.
- Megadta a fizetési adatait? Azonnal hívja fel a bankját.
- A postafiókja hirtelen spamet küld? Jelezze a szolgáltatójának.
A gyakorlatban: így működik a webmailben
A webmailben vigye az egeret egy link fölé, hogy a böngésző alján lássa a valódi címet. A Részletek segítségével látja a feladó címét, a levélíró ablakban pedig azt, hová megy a válasz. A Spam jelentése gomb az üzenet fölött található.
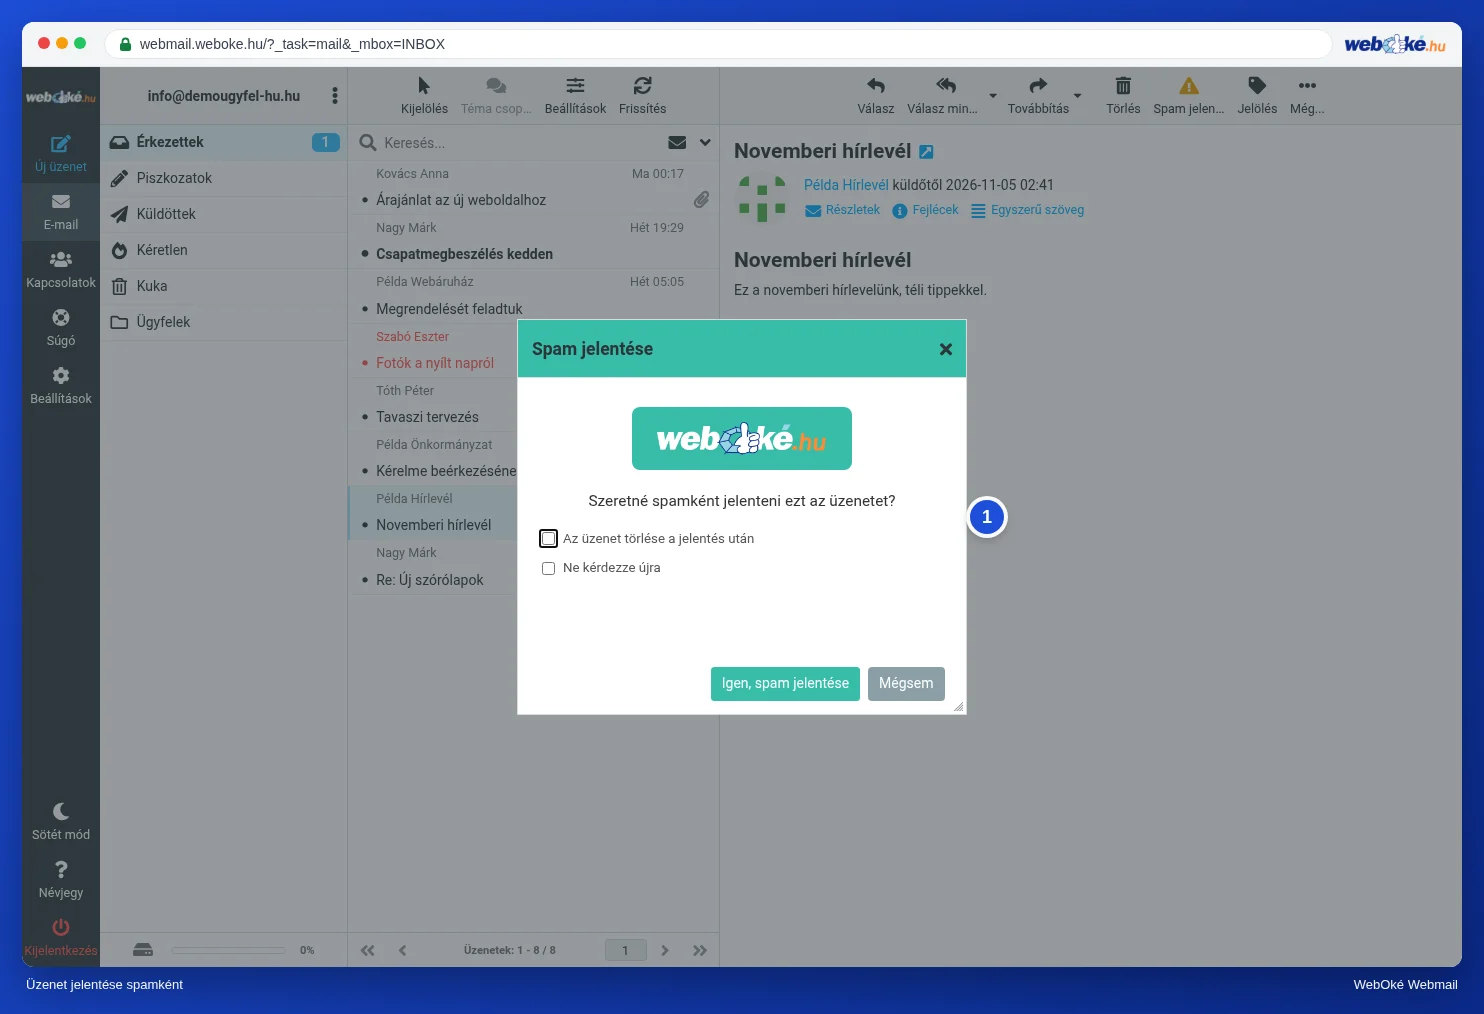
A képen az az ablak látható, amely a Spam jelentése gombra kattintva jelenik meg. A Roundcube kézikönyv a Spam jelentése a Spam jelentése gombbal részben írja le. Más webmailekben, például a Gmailben vagy az Outlook.com-on, hasonlóan működik: ott a gomb neve például Adathalászat jelentése vagy Jelentés.
Összefoglalás
- Az adathalászat sürgetéssel, fenyegetéssel, egy hamisított oldalra mutató linkkel és egy majdnem stimmelő feladóval dolgozik.
- A linkszöveg és a valódi link eltér: vigye fölé az egeret, vagy tartsa hosszan lenyomva a telefonján.
- A domainnevet jobbról balra olvassa; mindent, ami előtte áll, a domain tulajdonosa maga választ.
- A másik domainre mutató Válaszcím és a gyanús címekre vonatkozó figyelmeztetés intő jelek; egy sikeres DMARC-ellenőrzés semmit sem bizonyít a megbízhatóságról.
- Ne kattintson, keresse fel saját maga a webhelyet, jelentse; ha mégis kattintott: változtasson jelszót, és nézze át a szűrőit és az azonosítóit.
Kvíz
Feladat
Feladat A2.4: Egy gyanús levél elemzése. A phishing-1.eml anyag a feladat alatt található. Nyissa meg szövegként (például a Jegyzettömbben vagy a TextEditben, ne a levelezőprogramjában), és keresse meg a From és a Reply-To fejlécet, valamint a tartalomban lévő gomb mögötti címet (a href értékét). Töltse ki: a valódi feladói domaint, azt a domaint, ahová a gomb valójában vezet, a Válaszcím domainjét, és válassza ki, megbízik-e a levélben. A program összeveti a válaszait a megoldókulccsal, és kérdésenként megmutatja, hol találhatta volna meg a fájlban.
Bővebben olvasva
Ahol webmailes lépések szerepelnek, azok a WebOké webmailjére vonatkoznak; más webmailekben hasonlóan működik.
- Roundcube Webmail 11.2: Spam jelentése a Spam jelentése gombbal
- Valóban a WebOké küldte ezt az e-mailt? Az adathalászat felismerése és az akciós kód használata
- Adathalászat (phishing) felismerése: így olvassa le egy link és egy feladó valódiságát
- Feltört postafiók vagy az Ön címéről küldött spam: így oldhatja meg
- Ingyenes tanfolyam: Biztonságos online jelenlét vállalkozóknak 1.2: Adathalászat, vezérigazgatói csalás és számlacsalás
- Ingyenes tanfolyam: Biztonságos online jelenlét vállalkozóknak 3.2: Domainek és linkek olvasása
- Ingyenes tanfolyam: Biztonságos online jelenlét vállalkozóknak 3.5: Rákattintott: mi a teendő?