
Modul 2 · 2.3
Mellékletek biztonságos megnyitása
Modul 2: Levelek olvasása · Olvasási idő: 9 perc
Tanulási cél: A lecke végére tudni fogja, hogyan kerül egy melléklet a levélbe, mely fájltípusok veszélyesek és miért, hogyan kell elolvasni egy fájlnevet, és mit tegyen, ha kétségei vannak.
Kulcsfogalmak: MIME, melléklet, base64, fájlkiterjesztés, futtatható fájl, makró, HTML-melléklet, kettős kiterjesztés, előnézet a böngészőben, másik csatorna
Hogyan kerül a melléklet a levélbe
Technikailag egy e-mail csak szöveg. Mégis küldhet vele fényképeket, PDF-eket és táblázatokat. Ezt a MIME teszi lehetővé: egy megállapodás arról, hogyan osztható egy levél részekre. Egy melléklettel ellátott levél legalább két részből áll: az üzenet szövegéből és a fájlból. Minden résznek saját fejlécei vannak, például:
Content-Type: application/pdf; name="árajánlat-menyasszonyi-csokor.pdf"
Content-Disposition: attachment; filename="árajánlat-menyasszonyi-csokor.pdf"
Content-Transfer-Encoding: base64

JVBERi0xLjcKJcfsj6IKNSAwIG9iago8PC9MZW5ndGggNiAwIFIvRmlsdGVy
...
Magát a fájlt base64 kódolással szöveggé alakítják: mindig 3 bájtból 4 karakter lesz. Emiatt a melléklet útközben nagyjából egyharmadával nagyobb lesz. Erről bővebben a 3.3. leckében olvashat. A Még > Forrás megtekintése menüpontban ezt bármelyik melléklettel ellátott levélnél saját maga is megnézheti.
A legfontosabb felismerés: a fájl nevét és típusát (Content-Type) a feladó választja meg. Útközben senki sem ellenőrzi, hogy egy "számla.pdf" nevű fájl valóban PDF-e. A név csak egy címke, nem bizonyíték.
Miért veszélyes néhány fájl
Egy fájl akkor veszélyes, ha képes valamit végrehajtani a számítógépén, amint megnyitja. Egy fénykép vagy egy hagyományos PDF megmutat Önnek valamit. Egy program viszont parancsokat hajt végre. A különbség a fájlkiterjesztésben rejlik: ez a név utolsó pontja utáni betűsor. A számítógép ennek alapján dönti el, melyik program nyissa meg a fájlt.
Az alábbi típusokat csak akkor nyissa meg, ha valóban számít rájuk, és a feladót egy másik csatornán ellenőrizte:
- Futtatható fájlok és szkriptek: .exe, .scr, .bat, .cmd, .js, .vbs, .hta. Ezek programok vagy parancsok. A megnyitás egyenlő az elindítással. Egy átlagos ügyfél, beszállító vagy bank soha nem küld ilyet e-mailben.
- Parancsikonok és lemezképfájlok: .lnk, .iso, .img. Egy .lnk parancsot indíthat el. Egy .iso vagy .img fájlt a Windows további meghajtóként nyit meg, és ebben gyakran ismét egy program vagy parancsikon található. A támadók ezt a csomagolást arra használják, hogy kijátsszák a víruskeresőket.
- Makrókat tartalmazó Office-fájlok: .docm, .xlsm és hasonlók. A makró egy dokumentumba ágyazott kis program. Az Office az internetről származó fájlokban általában letiltja a makrókat, a támadás viszont éppen arra irányul, hogy Ön mégis engedélyezze őket. Ha egy dokumentum azt kéri, hogy a szöveg megtekintéséhez kattintson a "Tartalom engedélyezése" vagy a "Szerkesztés engedélyezése" gombra, az figyelmeztető jel.
- HTML-mellékletek: .html vagy .htm. Ezeket a böngésző weboldalként nyitja meg. Gyakran hamisított bejelentkezési oldalról van szó, például a webmailjéről vagy a Microsofttól, amelyben az Ön címe már ki is van töltve. Amit beír, az a támadóhoz kerül. Mivel a fájl a saját számítógépén van, a címsorban nem lát gyanús webcímet.
- Jelszóval védett ZIP-fájlok, ahol a jelszó magában a levélben szerepel. A víruskereső nem lát bele egy titkosított archívumba. A támadók pontosan ezért alkalmazzák ezt a módszert. Egy jelszó nélküli, hagyományos ZIP nem feltétlenül gyanús, de nézze meg, mi van benne, mielőtt bármit megnyitna.
És a PDF? Egy PDF megtekintése általában biztonságos, különösen a böngészőben. A veszély abban rejlik, ami benne van: egy "Számla megtekintése" gomb vagy egy QR-kód, amely egy hamis bejelentkezési oldalra vezet. Egy PDF-ben lévő hivatkozást ugyanolyan kritikusan kezeljen, mint egy levélben lévőt (2.4. lecke).
Olvassa a nevet jobbról balra
A Windows alapértelmezés szerint elrejti az ismert fájltípusok kiterjesztését. Egy fájl, amelynek neve
árajánlat-menyasszonyi-csokor.pdf.exeilyenkor "árajánlat-menyasszonyi-csokor.pdf" néven jelenik meg. A Windows számára csak az utolsó kiterjesztés számít: ez egy program. Az ikon sem árul el semmit, mert egy program bármilyen ikont kaphat, egy PDF ikonját is.
A webmail a nevet úgy jeleníti meg, ahogyan a levélben szerepel, az összes kiterjesztéssel együtt. Ezért a webmailben olvassa el, mielőtt bármit letöltene. Ha a név túl hosszú és le van vágva, nézze meg a Még > Forrás megtekintése menüpontban a filename mezőnél. Kezdje jobbról: mi áll az utolsó pont után? Figyeljen a hosszú, a valódi kiterjesztés előtt sok szóközt tartalmazó nevekre is, valamint az olyan nevekre, mint a "Számla_2026_pdf.zip": ezekben szerepel a "pdf", de valójában ZIP-fájlok.
Tipp Windows-felhasználóknak: a Fájlkezelőben a Nézet menüben kapcsolja be a fájlnévkiterjesztések megjelenítését. Így mindig látja a valódi kiterjesztést.
Megtekintés vagy letöltés?
Ha a webmailben egy melléklet nevére kattint, a webmail új ablakban nyitja meg, amennyiben a böngésző meg tudja jeleníteni az adott fájltípust, például egy PDF-et vagy egy fényképet. Ez a legbiztonságosabb módja a megtekintésnek: a böngésző a saját elszigetelt környezetében jeleníti meg a fájlt, és nem indít el programot a számítógépén.
Ha letölt egy mellékletet, és a számítógépéről nyitja meg, az a kiterjesztéshez tartozó programmal történik: Worddel, Excellel, vagy egy .exe esetén magával a fájllal. Itt rejlik a kockázat. Ezért csak azt töltse le, amire szüksége van, és amire számított.
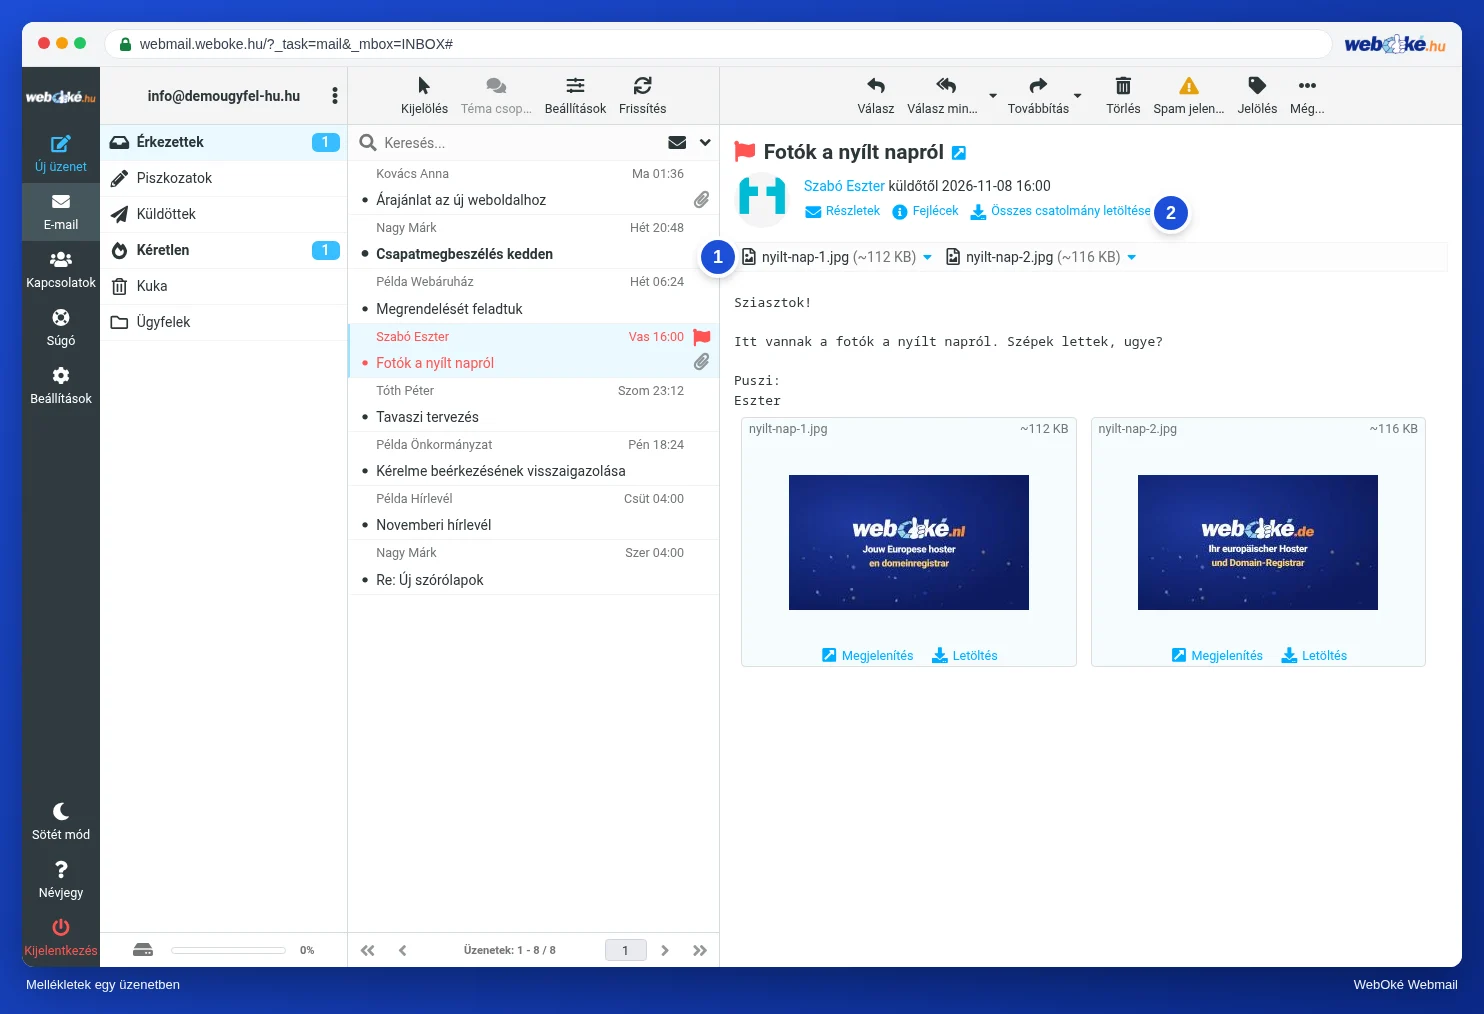
A képen egy üzenet látható két fényképpel mellékletként, valamint az Összes csatolmány letöltése hivatkozással. Ez a hivatkozás egyetlen ZIP-fájlt ad, amely az összes mellékletet tartalmazza. Kényelmes, de így azokat a mellékleteket is letölti, amelyeket nem nézett meg.
A bizalom a helyzettől függ
Egy melléklet nem csak a fájltípus miatt biztonságos vagy veszélyes. A helyzet is számít. Tegye fel magának a következő három kérdést:
- Számítok erre? Eszter fényképet kért Dávidtól a ruháról; ilyenkor egy Dávidtól érkező .jpg logikus. Egy váratlan "számla" egy olyan cégtől, ahol soha nem vásárolt semmit, nem az.
- Illik a fájl a történethez? Egy árajánlat PDF formátumú. Egy .html, .iso vagy jelszóval védett ZIP formátumú árajánlat nem illik a képbe.
- Stimmel a feladó? Nézze meg a címet és a domaint (2.2. lecke). De vigyázat: egy valódi feladó fiókját is feltörhették. Ha Bence postafiókját átvették, a veszélyes melléklet egyszerűen a bence@example.com címről érkezik, gyakran válaszként egy meglévő levélváltásban.
Ha kétségei vannak, kérdezzen rá egy másik csatornán: hívja fel a feladót egy olyan számon, amely már korábban is megvolt Önnek, vagy küldjön új üzenetet (ne a gyanús levélre válaszoljon). Egy valódi feladó ezt nem találja furcsának.
Mégis megnyitott valamit, ami nem stimmel? Válassza le a számítógépet a hálózatról, egy másik eszközről változtassa meg a jelszavait, és kérjen segítséget. A Biztonságosan online tanfolyam ezt lépésről lépésre leírja.
A gyakorlatban: így működik a webmailben
A webmailben a mellékletek az üzenet szövege felett találhatók. A megtekintéshez kattintson a névre; a név melletti nyílon keresztül többek között a letöltést is választhatja. Az Összes csatolmány letöltése egyetlen ZIP-fájlt ad. A Roundcube kézikönyve a Mellékletek megnyitása és mentése részben írja le a gombokat. Más webmailekben, például a Gmailben vagy az Outlook.com-ban, hasonlóan működik: ott is megtekintheti a mellékletet először a böngészőben, mielőtt letöltené.
Összefoglalás
- A melléklet a levél egy része (MIME), base64-gyel szöveggé kódolva; a nevét és a típusát maga a feladó választja meg.
- Veszélyesek a programok és szkriptek, a parancsikonok és lemezképfájlok, a makrókat tartalmazó Office-fájlok, a HTML-mellékletek és a jelszóval védett ZIP-fájlok.
- A fájlnevet jobbról balra olvassa; csak az utolsó kiterjesztés számít, és az ikon semmit sem bizonyít.
- A böngészőben való megtekintés biztonságosabb, mint a letöltés és megnyitás.
- Ha kétségei vannak, ellenőrizze egy másik csatornán; egy ismert feladó fiókját is feltörhették.
Kvíz
Feladat
Feladat A2.3: Mely mellékletekben nem bízik meg? A bijlagen-1.txt anyag a feladat alatt található: tíz sorszámozott melléklet, mindegyik a feladóval és azzal a helyzettel, amelyben a levél érkezett. Értékeljen minden mellékletet a lecke három kérdése (számítok erre, illik a fájl a történethez, stimmel a feladó) és a kiterjesztésekről szerzett tudása alapján. Adja meg azoknak a mellékleteknek a számát, amelyeket nem nyitna meg. A program összeveti az Ön válogatását a megoldókulccsal, és mellékletenként megmutatja, hogy helyes volt-e a döntése, az indoklással együtt.
Bővebben olvasva
Ahol webmailes lépések szerepelnek, azok a WebOké webmailjére vonatkoznak; más webmailekben hasonlóan működik.
- Roundcube Webmail 3.2: Csatolmányok megnyitása és mentése
- Ingyenes tanfolyam: Biztonságos online jelenlét vállalkozóknak 1.2: Adathalászat, vezérigazgatói csalás és számlacsalás
- Ingyenes tanfolyam: Biztonságos online jelenlét vállalkozóknak 3.5: Rákattintott: mi a teendő?
- Feltört postafiók vagy az Ön címéről küldött spam: így oldhatja meg
- RFC 2045, MIME 1. rész, a base64-gyel (angol nyelven): https://www.rfc-editor.org/rfc/rfc2045