
Ενότητα 8 · 8.1
Κωδικός πρόσβασης και επαλήθευση δύο βημάτων
Ενότητα 8: Ασφαλώς και χωρίς έγνοιες · Χρόνος ανάγνωσης: 10 λεπτά
Στόχος μαθήματος: Μετά από αυτό το μάθημα μπορείτε να εξηγήσετε τι είναι ένας ισχυρός κωδικός πρόσβασης για το γραμματοκιβώτιό σας, τι πρέπει να κάνετε στις συσκευές σας μετά από μια αλλαγή, πώς δημιουργείται ένας κωδικός από μια εφαρμογή authenticator και τι προστατεύει και τι δεν προστατεύει η επαλήθευση δύο βημάτων στο webmail.
Βασικές έννοιες: κωδικός πρόσβασης γραμματοκιβωτίου, διαχειριστής κωδικών πρόσβασης, επαλήθευση δύο βημάτων, TOTP, κοινό μυστικό, QR Code, κωδικός ανάκτησης, απόκλιση ρολογιού, IMAP και SMTP χωρίς δεύτερο βήμα
Γιατί το γραμματοκιβώτιό σας είναι ο σημαντικότερος λογαριασμός
Το γραμματοκιβώτιό σας είναι η αρμαθιά κλειδιών της ψηφιακής σας ζωής. Σχεδόν κάθε υπηρεσία στέλνει στο email σας έναν σύνδεσμο για να ορίσετε ξανά τον κωδικό πρόσβασής σας. Όποιος έχει το γραμματοκιβώτιό σας μπορεί επομένως να αναλάβει και το ηλεκτρονικό σας κατάστημα, τη λογιστική σας και τα μέσα κοινωνικής δικτύωσης. Μπορεί επίσης να στέλνει email στο όνομά σας, σε πελάτες που σας εμπιστεύονται. Γι' αυτό ένα κλεμμένο γραμματοκιβώτιο χρησιμοποιείται συχνά για απάτες με τιμολόγια ή για αποστολή spam. Το τελευταίο φέρνει σε δύσκολη θέση ολόκληρο το domain σας: άλλοι servers αρχίζουν να απορρίπτουν τα μηνύματά σας.
Δύο πράγματα κρατούν έναν εισβολέα έξω: ένας καλός κωδικός πρόσβασης και ένα δεύτερο βήμα κατά τη σύνδεση.
Ένας ισχυρός κωδικός είναι κυρίως μακρύς και μοναδικός
Ο κωδικός πρόσβασης του γραμματοκιβωτίου σας ανήκει σε μία διεύθυνση email. Δεν είναι ο ίδιος με τον κωδικό του λογαριασμού πελάτη σας ή του πίνακα διαχείρισης του πακέτου σας (μάθημα 1.3).
Τι κάνει έναν κωδικό ισχυρό; Όχι ένα θαυμαστικό μετά από μια λέξη, αλλά το μήκος και η τυχαιότητα. Οι επιτιθέμενοι δοκιμάζουν κωδικούς που έχουν διαρρεύσει και λίστες με συνηθισμένες λέξεις και μοτίβα. Το "Kalokairi2026!" υπάρχει σε μια τέτοια λίστα· μια σειρά από τέσσερις τυχαίες λέξεις ή είκοσι τυχαίους χαρακτήρες όχι. Εξίσου σημαντικό είναι ο κωδικός να είναι μοναδικός. Αν διαρρεύσουν τα στοιχεία ενός ηλεκτρονικού καταστήματος όπου χρησιμοποιούσατε τον ίδιο κωδικό, οι εγκληματίες θα τον δοκιμάσουν και στο γραμματοκιβώτιό σας.
Η πρακτική λύση είναι ένας διαχειριστής κωδικών πρόσβασης: ένα πρόγραμμα που δημιουργεί και θυμάται έναν μακρύ, τυχαίο κωδικό για κάθε υπηρεσία. Εσείς χρειάζεται να θυμάστε μόνο έναν ισχυρό κύριο κωδικό.
Μετά την αλλαγή: ενημερώστε όλες τις συσκευές
Αλλάζετε τον κωδικό στο webmail στο Ρυθμίσεις > Κωδικός πρόσβασης, ή στον πίνακα διαχείρισης του πακέτου σας αν δεν θυμάστε πλέον τον παλιό. Από εκείνη τη στιγμή ισχύει παντού ο νέος κωδικός: στο webmail, στο τηλέφωνό σας, στο πρόγραμμα email σας.
Εδώ συχνά κάτι πάει στραβά. Η Κατερίνα Παπαδοπούλου αλλάζει τη Δευτέρα τον κωδικό του katerina@example.com. Ενημερώνει αμέσως τον φορητό της υπολογιστή. Ξεχνά όμως το παλιό tablet στην κουζίνα. Το tablet συνεχίζει να συνδέεται κάθε λίγα λεπτά με τον παλιό κωδικό. Μετά από αρκετές αποτυχημένες προσπάθειες, το firewall του server βλέπει μια σύνδεση που δοκιμάζει συνεχώς λάθος κωδικό και μπλοκάρει τη διεύθυνση IP. Επειδή το tablet και ο φορητός υπολογιστής στο σπίτι μοιράζονται την ίδια διεύθυνση IP, η Κατερίνα ξαφνικά δεν μπορεί να μπει στο email της ούτε από τον υπολογιστή της, και μερικές φορές ούτε στον ιστότοπό της.
Γι' αυτό, μετά από μια αλλαγή, ενημερώστε αμέσως όλες τις συσκευές: τηλέφωνο, tablet, πρόγραμμα email στον υπολογιστή σας, καθώς και εκτυπωτή ή σαρωτή που στέλνει email, αν υπάρχει.
Επαλήθευση δύο βημάτων: κάτι που γνωρίζετε και κάτι που έχετε
Με την επαλήθευση δύο βημάτων (στο webmail ονομάζεται Διπλή Πιστοποίηση) χρειάζεστε δύο πράγματα για να συνδεθείτε: τον κωδικό πρόσβασής σας (κάτι που γνωρίζετε) και έναν κωδικό από το τηλέφωνό σας (κάτι που έχετε). Κάποιος που αποκτά τον κωδικό σας μέσω phishing ή διαρροής δεν μπορεί έτσι να μπει.
Ο κωδικός προέρχεται από μια εφαρμογή authenticator, όπως η εφαρμογή του διαχειριστή κωδικών σας ή μια ξεχωριστή εφαρμογή για τέτοιους κωδικούς. Η μέθοδος ονομάζεται TOTP, time-based one-time password, και περιγράφεται στο RFC 6238. Λειτουργεί ως εξής:
- Κατά την ενεργοποίηση, το webmail δημιουργεί ένα κοινό μυστικό: μια τυχαία σειρά χαρακτήρων. Το βλέπετε ως μυστικό κλειδί και ως QR Code.
- Σαρώνετε το QR Code με την εφαρμογή. Από εδώ και πέρα, ο server και το τηλέφωνό σας γνωρίζουν και οι δύο το ίδιο μυστικό.
- Κάθε 30 δευτερόλεπτα, και οι δύο υπολογίζουν από το μυστικό και την τρέχουσα ώρα έναν εξαψήφιο κωδικό.
- Κατά τη σύνδεση, ο server συγκρίνει τον δικό σας κωδικό με το δικό του αποτέλεσμα.
Από αυτό προκύπτουν δύο πράγματα. Η εφαρμογή δεν χρειάζεται internet: υπολογίζει μόνο με το μυστικό και το ρολόι. Και το ρολόι πρέπει να είναι σωστό. Αν το τηλέφωνό σας πηγαίνει μερικά λεπτά μπροστά ή πίσω, υπολογίζει με άλλο χρονικό διάστημα και ο κωδικός δεν ταιριάζει. Ρυθμίστε την ώρα του τηλεφώνου σας σε αυτόματη.
Μια τρίτη συνέπεια: το QR Code είναι το ίδιο το μυστικό. Όποιος έχει φωτογραφία ή στιγμιότυπο οθόνης του μπορεί να δημιουργεί τους ίδιους κωδικούς. Μην το μοιράζεστε λοιπόν ποτέ και μην το αποθηκεύετε ως εικόνα.
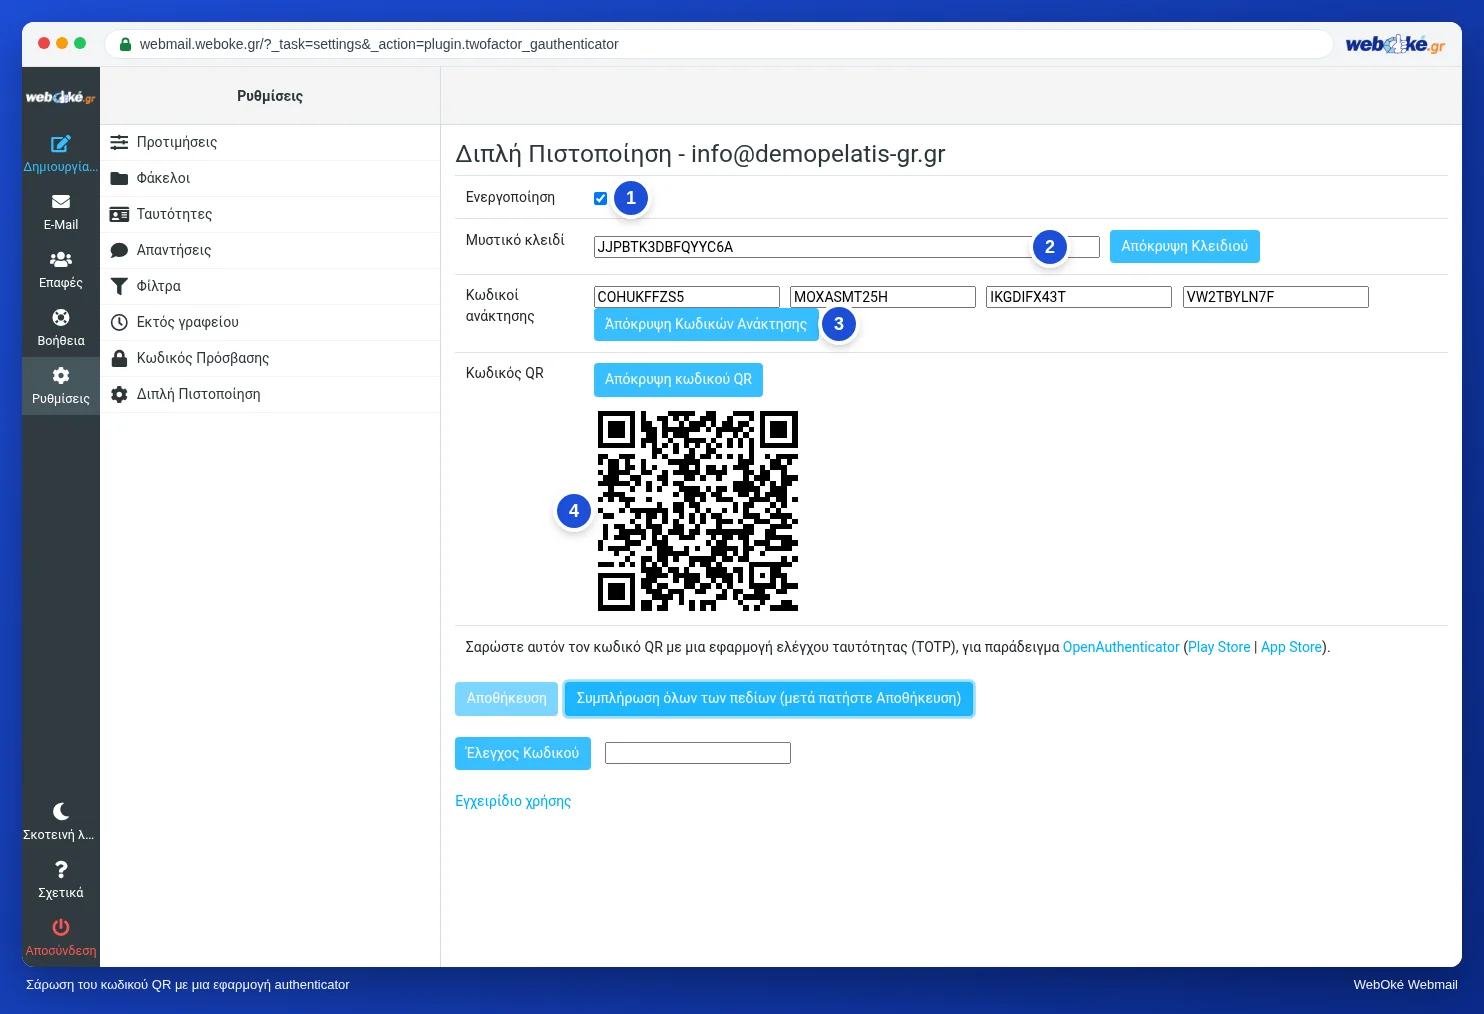
Στην εικόνα βλέπετε την οθόνη όπου ενεργοποιείτε την επαλήθευση δύο βημάτων, με το μυστικό κλειδί, τους κωδικούς ανάκτησης και το QR Code.
Κωδικοί ανάκτησης και χαμένο τηλέφωνο
Κατά την ενεργοποίηση λαμβάνετε επίσης τέσσερις κωδικούς ανάκτησης. Ο καθένας λειτουργεί μία φορά, στη θέση ενός κωδικού από την εφαρμογή. Είναι το εφεδρικό σας κλειδί αν το τηλέφωνό σας χαλάσει, κλαπεί ή αντικατασταθεί. Φυλάξτε τους σε άλλο σημείο από το τηλέφωνό σας: στον διαχειριστή κωδικών σας ή σε χαρτί σε ένα συρτάρι.
Αν χρησιμοποιήσετε κωδικό ανάκτησης, ρυθμίστε αμέσως ξανά την επαλήθευση δύο βημάτων με το νέο σας τηλέφωνο. Έτσι λαμβάνετε και νέους κωδικούς ανάκτησης. Αν δεν σας έχουν μείνει κωδικοί ανάκτησης, ο πάροχος email σας μπορεί να απενεργοποιήσει το δεύτερο βήμα για το γραμματοκιβώτιό σας, αφού επαληθεύσει την ταυτότητά σας.
Στον δικό σας υπολογιστή μπορείτε κατά τη σύνδεση να επιλέξετε να μη σας ζητά το webmail κωδικό για 30 ημέρες. Σε κοινόχρηστο υπολογιστή μην το κάνετε ποτέ.
Τι δεν προστατεύει η επαλήθευση δύο βημάτων
Αυτή είναι η σημαντικότερη παγίδα, και πολλοί δεν τη γνωρίζουν. Η επαλήθευση δύο βημάτων στο webmail ισχύει μόνο για το webmail. Το πρόγραμμα email σας και η εφαρμογή email στο τηλέφωνό σας συνδέονται μέσω IMAP (λήψη) και SMTP (αποστολή), και αυτά ζητούν μόνο τον κωδικό πρόσβασης. Ένας επιτιθέμενος που έχει τον κωδικό σας μπορεί επομένως, μέσω ενός προγράμματος email, να διαβάζει τα μηνύματά σας και να στέλνει στο όνομά σας.
Γι' αυτό η επαλήθευση δύο βημάτων είναι συμπλήρωμα, όχι υποκατάστατο. Ο κωδικός σας πρέπει να παραμένει μακρύς και μοναδικός. Την επαλήθευση δύο βημάτων για τον λογαριασμό πελάτη σας τη ρυθμίζετε ξεχωριστά· είναι άλλος λογαριασμός με δική του προστασία.
Σε μεγάλες υπηρεσίες όπως το Gmail ή το Outlook.com λειτουργεί λίγο διαφορετικά: εκεί το δεύτερο βήμα ισχύει συχνά για ολόκληρο τον λογαριασμό, και ένα πρόγραμμα email χρειάζεται ξεχωριστό κωδικό εφαρμογής ή δική του μέθοδο σύνδεσης. Η ιδέα είναι η ίδια: κωδικός πρόσβασης συν κάτι που έχετε.
Στην πράξη: έτσι λειτουργεί στο webmail
Τον κωδικό τον αλλάζετε στο Ρυθμίσεις > Κωδικός πρόσβασης, και την επαλήθευση δύο βημάτων την ενεργοποιείτε στο Ρυθμίσεις > Διπλή Πιστοποίηση. Εκεί επιλέξτε το πλαίσιο Ενεργοποίηση, αφήστε το webmail να συμπληρώσει τα πεδία, σαρώστε το QR Code, ελέγξτε έναν κωδικό και αποθηκεύστε. Τα βήματα περιγράφονται στον Οδηγό του Roundcube (10.3, 10.4 και 10.5). Άλλα webmail έχουν παρόμοιες ρυθμίσεις, συχνά στην ενότητα Security.
Σύνοψη
- Το γραμματοκιβώτιό σας είναι το κλειδί για τους άλλους λογαριασμούς σας: προστατέψτε το με έναν μακρύ, μοναδικό κωδικό από διαχειριστή κωδικών πρόσβασης.
- Μετά από αλλαγή κωδικού ενημερώστε όλες τις συσκευές· μια συσκευή με τον παλιό κωδικό μπορεί να προκαλέσει μπλοκάρισμα της διεύθυνσης IP σας.
- Το TOTP δημιουργεί κάθε 30 δευτερόλεπτα έναν κωδικό από ένα κοινό μυστικό και την ώρα· το ρολόι του τηλεφώνου σας πρέπει να είναι σωστό και το QR Code είναι το μυστικό.
- Φυλάξτε τους τέσσερις κωδικούς ανάκτησης εκτός τηλεφώνου· κάθε κωδικός λειτουργεί μία φορά.
- Η επαλήθευση δύο βημάτων στο webmail προστατεύει μόνο το webmail, όχι το IMAP και το SMTP στο πρόγραμμα email σας.
Κουίζ
Άσκηση
Άσκηση A8.1: Εξάσκηση με μια εφαρμογή authenticator. Πατήστε το κουμπί για ένα μυστικό εξάσκησης. Θα λάβετε ένα QR Code ενός λογαριασμού εξάσκησης. Σαρώστε το με μια εφαρμογή authenticator της επιλογής σας (ή πληκτρολογήστε το κλειδί που εμφανίζεται) και συμπληρώστε τον εξαψήφιο κωδικό που δείχνει η εφαρμογή. Το πρόγραμμα υπολογίζει με το ίδιο μυστικό εξάσκησης και την ώρα αν ο κωδικός σας είναι σωστός· ένας κωδικός από το προηγούμενο ή το επόμενο χρονικό διάστημα μετράει επίσης ως σωστός, ώστε μια μικρή απόκλιση ρολογιού να μην αποτελεί πρόβλημα. Πράσινο: ο κωδικός είναι σωστός. Κόκκινο: ο κωδικός δεν είναι σωστός· ελέγξτε τότε το ρολόι του τηλεφώνου σας και αν χρησιμοποιείτε τη σωστή γραμμή στην εφαρμογή. Το μυστικό εξάσκησης δεν ανήκει στο γραμματοκιβώτιό σας, δεν έχει καμία αξία και διαγράφεται μέσα σε 24 ώρες. Στη συνέχεια αφαιρέστε τον λογαριασμό εξάσκησης από την εφαρμογή σας.
Περαιτέρω ανάγνωση
Όπου περιγράφονται βήματα στο webmail, αυτά ισχύουν για το webmail της WebOké· σε άλλα webmail η λειτουργία είναι παρόμοια.
- Roundcube Webmail 10.3: Ενεργοποίηση επαλήθευσης δύο βημάτων
- Roundcube Webmail 10.4: Σύνδεση με επαλήθευση δύο βημάτων
- Roundcube Webmail 10.5: Αλλαγή του κωδικού πρόσβασης του mailbox σας
- Αλλαγή κωδικού πρόσβασης ή ορίων μιας διεύθυνσης email
- Διαχειριστής κωδικών πρόσβασης και passkeys: έτσι οργανώνετε με ασφάλεια τη σύνδεσή σας
- Δωρεάν μάθημα Ασφαλείς online για επιχειρηματίες 2.1: Τι είναι πραγματικά ένας ισχυρός κωδικός πρόσβασης
- Δωρεάν μάθημα Ασφαλείς online για επιχειρηματίες 2.3: Έλεγχος ταυτότητας δύο παραγόντων: κωδικοί, εφαρμογές και sms
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (στα αγγλικά): https://www.rfc-editor.org/rfc/rfc6238