
Модул 2 · 2.4
Разпознаване на фишинг във Вашата уеб поща
Модул 2: Четене на поща · Време за четене: 10 минути
Учебна цел: След този урок ще разпознавате белезите на фишинг писмо, ще можете да проверите в уеб пощата накъде всъщност водят един линк и един отговор и ще знаете какво да направите с подозрително писмо, както и ако все пак сте кликнали.
Основни понятия: фишинг, текст на линка, истински линк, име на домейн, поддомейн, двойник на домейн (lookalike), Отговор до, предупреждение за подозрителни адреси, Докладвай спам, друг канал
Какво е фишинг
Фишинг е писмо, което се опитва да Ви подтикне да направите нещо в полза на подателя: да влезете в подправена страница, да направите плащане, да отворите прикачен файл или да изпратите обратно данни. Думата идва от английското fishing (риболов): нападателят хвърля въдицата и чака кой ще захапе.
Повечето фишинг атаки не са насочени към компютъра Ви, а към Вас. Често в тях няма вирус. Писмото просто иска Вие сами да направите нещо. Затова антивирусната програма помага само отчасти, а познаването на триковете помага истински.
Постоянните съставки
Почти всяко фишинг писмо използва едно или повече от следните средства:
- Бързане: „в рамките на 24 часа“, „още днес“, „последно напомняне“. Който бърза, проверява по-малко.
- Заплаха: пощенската Ви кутия ще бъде закрита, домейнът Ви изтича, имате неплатено задължение, пратката Ви ще бъде върната.
- Награда или любопитство: възстановена сума, споделен документ, гласово съобщение.
- Бутон или линк към страница, която изглежда като тази на Вашата банка, Вашия доставчик или Вашата уеб поща.
- Подател или домейн, който почти съвпада.
- Различен адрес за отговор, така че отговорът Ви да попадне при измамника.
Писмо, което Ви пришпорва и съдържа линк към страница за вход, винаги заслужава втори поглед, дори ако изглежда добре. Добрият фишинг вече няма правописни грешки.
Текст на линка и истински линк
В едно писмо текстът, който виждате, и адресът, към който води линкът, са две различни неща. В изходния код на писмото това изглежда така:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.nl
</a>
Виждате https://webmail.weboke.nl, но отивате на съвсем друг адрес. На компютър проверявате това така: посочете линка или бутона с мишката, без да кликате. В долната част на прозореца на браузъра се появява истинският адрес. На телефон или таблет задръжте пръста си продължително върху линка; ще се появи меню с адреса най-горе. След това не избирайте отваряне.
Как да прочетете уеб адрес
Истинският адрес трябва и да можете да го прочетете правилно. Погледнете частта между https:// и първата следваща наклонена черта. Четете я отдясно наляво: окончанието (.nl, .com, .example) и думата пред него заедно образуват името на домейна. Това е частта, която има значение.
https://webmail.weboke.nl/: името на домейна е weboke.nl. Частта webmail пред него го прави поддомейн; такъв може да създаде само собственикът на weboke.nl.https://login.weboke.nl.account-check.example/inloggen: името на домейна е account-check.example. Всичко пред него („login.weboke.nl“) е поддомейн, който нападателят сам е избрал. Това е най-известният трик.https://weboke-security.example/: двойник на домейн (lookalike). Съдържа познато име, но е друг домейн, който всеки може да регистрира.https://www.example.com@account-check.example/: всичко преди @ се пренебрегва; отивате на account-check.example.
Има и домейни, които използват трикове с буквите: цифрата 0 вместо буквата o, rn вместо m или букви от друга азбука, които изглеждат еднакво (например кирилско „а“ вместо латинско „a“). Ако не виждате такава разлика с просто око, помага мениджър на пароли: той попълва паролата Ви само в истинския домейн (урок 1.3).
Подател и Отговор до
В урок 2.2 видяхте, че показваното име не доказва нищо и че Отговор до може да има собствен адрес. При фишинга двете често вървят заедно. Писмото уж идва от „WebOké Support“, адресът е support@weboke-security.example, а Отговор до сочи към безплатен пощенски адрес. Или писмото идва от истинския адрес на Вашия директор, но Отговор до сочи към друг домейн. Последното често се среща при CEO измамата: „спешно плащане“, което директорът уж иска от някаква среща.
Уеб пощата помага малко. Ако адресът на подателя съдържа знаци, които приличат на обикновени букви, но не са, уеб пощата показва над писмото предупреждение, че писмото съдържа имейл адреси, на които може би не бива да се доверявате. Ако видите това съобщение, третирайте писмото като подозрително. Ако не го видите, това не означава нищо: повечето фишинг писма просто използват друг домейн.
И запомнете от урок 2.2: писмо, което успешно преминава SPF, DKIM и DMARC, все пак може да е фишинг. В такъв случай нападателят използва свой собствен, истински домейн.
Какво да направите с подозрително писмо
- Не кликайте, не отговаряйте, не отваряйте прикачени файлове. Дори не и „само да погледна“.
- Отидете сами на сайта. Става ли дума в писмото за Вашата банка, Вашия доставчик или пратка? Отворете сайта или приложението както винаги, чрез отметка или като сами въведете адреса. Ако там няма нищо, писмото е било фалшиво.
- При съмнение се обадете на номер, който вече сте имали, а не на номер от писмото.
- Подайте сигнал за писмото. В уеб пощата на WebOké с Докладвай спам: писмото отива при екипа за спам на WebOké и в папката Ви Спам. Ако писмото е свързано с Вашата банка, препратете го и на адреса за сигнали на тази банка. В България можете да подадете сигнал за фишинг и в ГДБОП, сектор „Киберпрестъпност“ (https://www.cybercrime.bg/).
- Предупредете колегите си, ако писмото е изпратено до повече хора във Вашата организация.
Все пак сте кликнали или сте влезли?
Може да се случи на всеки. Бързите действия имат най-голямо значение.
- Сменете веднага паролата си от устройство, на което имате доверие, както и навсякъде другаде, където сте използвали същата парола.
- Включете двуфакторното удостоверяване (урок 8.1).
- Проверете пощенската си кутия за следи. Нападателите, които проникнат в пощенска кутия, често създават филтър, който пренасочва или скрива писма, или променят Отговор до във Вашата самоличност. Проверете в Настройки > Филтри, Настройки > Самоличности и в Отпуск дали там има нещо, което не сте създали Вие.
- Въвели ли сте данни за плащане? Обадете се незабавно на банката си.
- Пощенската Ви кутия изведнъж изпраща спам? Съобщете на доставчика си.
На практика: как работи това в уеб пощата
В уеб пощата посочвате линка, за да видите истинския адрес в долната част на браузъра. С Детайли виждате адреса на подателя, а в прозореца за писане виждате накъде ще отиде отговорът. Бутонът Докладвай спам се намира над писмото.
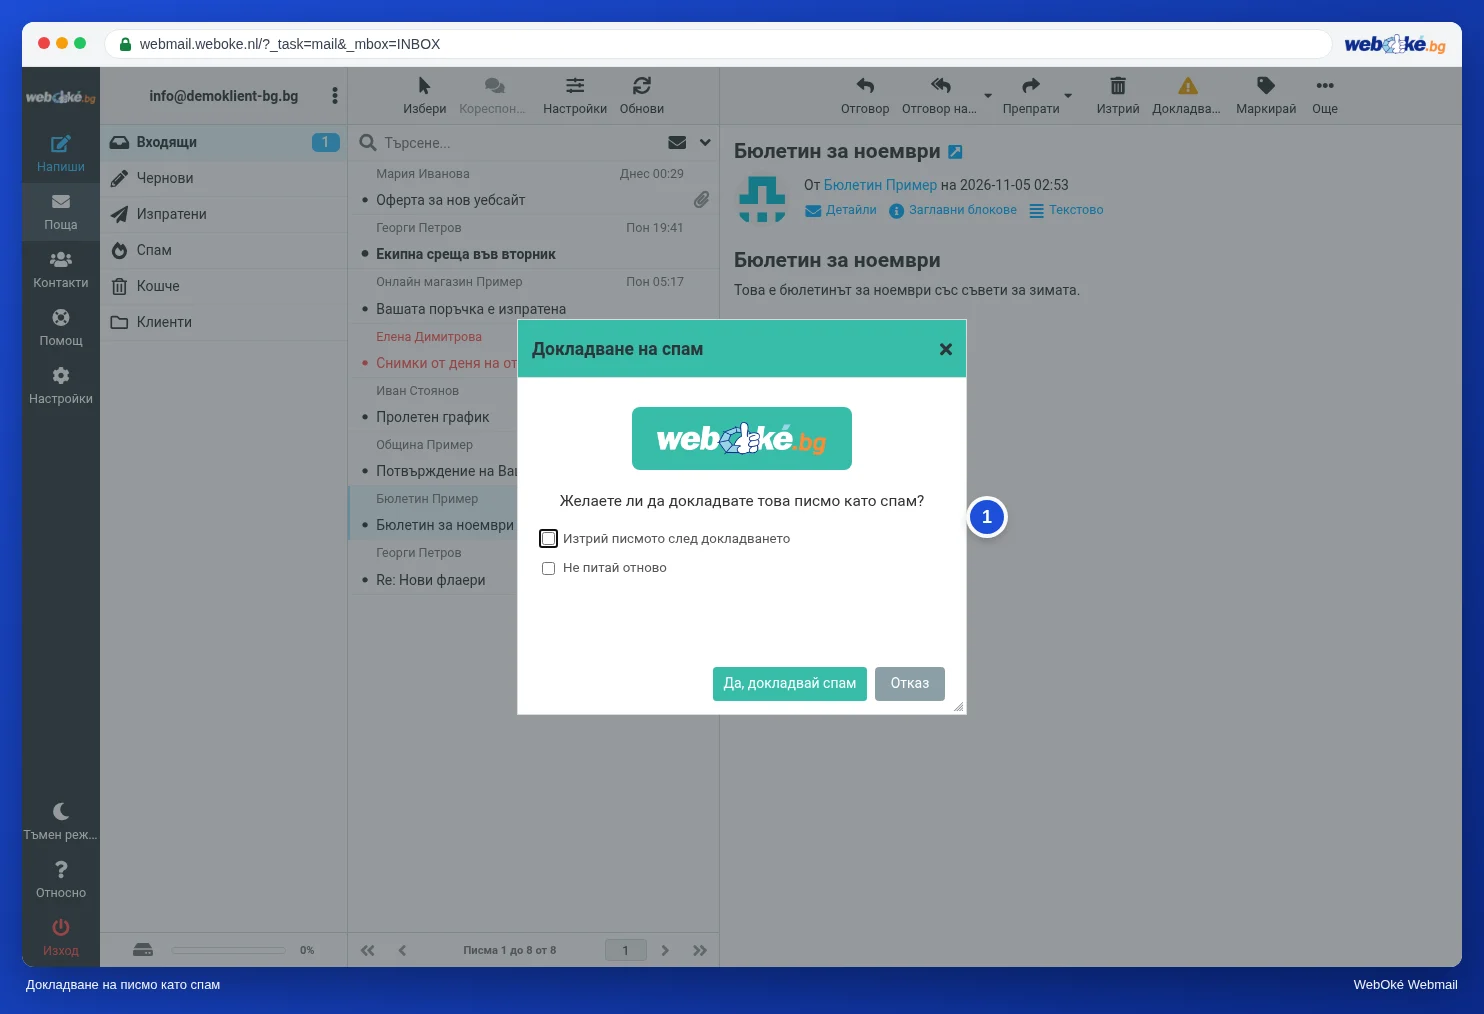
На изображението виждате прозореца, който се появява, когато кликнете върху Докладвай спам. Ръководството за Roundcube описва това в раздела Докладване на спам с Докладвай спам. В друга уеб поща, като Gmail или Outlook.com, това работи по подобен начин: там бутонът се нарича например „Сигнал за фишинг“ или „Докладване“.
Обобщение
- Фишингът разчита на бързане, заплаха, линк към подправена страница и подател, който почти съвпада.
- Текстът на линка и истинският линк се различават: посочете с мишката или задръжте продължително на телефона.
- Четете името на домейна отдясно наляво; всичко пред него собственикът на този домейн избира сам.
- Отговор до към друг домейн и предупреждението за подозрителни адреси са сигнали; успешната DMARC проверка не доказва нищо за надеждността.
- Не кликайте, отидете сами на сайта, подайте сигнал; ако все пак сте кликнали: сменете паролата и прегледайте филтрите и самоличностите си.
Тест (quiz)
Задача
Задача A2.4: Анализ на подозрително писмо. Материалът phishing-1.eml се намира под тази задача. Отворете го като текст (например в Notepad или TextEdit, а не в пощенската си програма) и потърсете заглавните редове (хедъри) From и Reply-To, както и адреса зад бутона в съдържанието (href). Попълнете: истинския домейн на подателя, домейна, към който всъщност води бутонът, домейна на Отговор до, и изберете дали имате доверие на писмото. Програмата сравнява отговорите Ви с ключа за отговори и за всеки въпрос показва къде във файла е можело да намерите отговора.
Прочетете още
Където са описани стъпки в уеб пощата, те се отнасят за уеб пощата на WebOké; в друга уеб поща работи по подобен начин.
- Roundcube Webmail 11.2: Докладване на спам с бутона Докладвай спам
- Наистина ли този имейл е от WebOké? Как да разпознаете фишинг и да използвате промоционалния код
- Разпознаване на фишинг: как да разчетете връзка и подател
- Пощенската кутия е превзета или се изпраща спам от Вашия адрес: ето как да почистите
- Безплатен курс Безопасно онлайн за предприемачи 1.2: Фишинг, CEO измама и фактурна измама
- Безплатен курс Безопасно онлайн за предприемачи 3.2: Четене на домейни и връзки @@OMSCHRИПЦИЯ@@ Научете как да откривате истинската цел на всяка връзка: регистрируем домейн, трикове с поддомейни, пътища, @, lookalikes, punycode и отворени пренасочвания.
- Безплатен курс Безопасно онлайн за предприемачи 3.5: Кликнахте: какво сега?