
Modul 2 · 2.4
Phishing in Ihrer Webmail erkennen
Modul 2: E-Mails lesen · Lesezeit: 10 Minuten
Lernziel: Nach dieser Lektion erkennen Sie die Merkmale einer Phishing-E-Mail. Sie können in der Webmail prüfen, wohin ein Link und eine Antwort wirklich gehen, und Sie wissen, was Sie mit einer verdächtigen E-Mail tun und was zu tun ist, wenn Sie doch geklickt haben.
Kernbegriffe: Phishing, Linktext, echter Link, Domainname, Subdomain, Lookalike-Domain, Antwort an, Warnung vor verdächtigen Adressen, Spam melden, anderer Kanal
Was Phishing ist
Phishing ist eine E-Mail, die Sie dazu verleiten will, etwas zu tun, das dem Absender nützt: sich auf einer gefälschten Seite anmelden, eine Zahlung leisten, einen Anhang öffnen oder Daten zurückschicken. Das Wort kommt vom englischen fishing: Der Angreifer wirft eine Angel aus und wartet, wer anbeißt.
Beim meisten Phishing geht es nicht um Ihren Computer, sondern um Sie. Oft ist gar kein Virus enthalten. Die E-Mail will nur, dass Sie selbst etwas tun. Deshalb hilft ein Virenscanner nur begrenzt, und es hilft sehr, die Tricks zu kennen.
Die festen Zutaten
Fast jede Phishing-E-Mail nutzt eines oder mehrere dieser Mittel:
- Zeitdruck: „innerhalb von 24 Stunden“, „noch heute“, „letzte Erinnerung“. Wer in Eile ist, prüft weniger.
- Drohung: Ihr Postfach wird gesperrt, Ihre Domain läuft ab, eine Lastschrift ist offen, Ihr Paket geht zurück.
- Belohnung oder Neugier: eine Rückerstattung, ein geteiltes Dokument, eine Sprachnachricht.
- Eine Schaltfläche oder ein Link zu einer Seite, die aussieht wie die Ihrer Bank, Ihres Providers oder Ihrer Webmail.
- Ein Absender oder eine Domain, die fast stimmt.
- Eine abweichende Antwortadresse, damit Ihre Antwort beim Betrüger landet.
Eine E-Mail mit Zeitdruck und einem Link zu einer Anmeldeseite verdient immer einen zweiten Blick, auch wenn sie ordentlich aussieht. Gutes Phishing hat keine Sprachfehler mehr.
Linktext und echter Link
In einer E-Mail sind der Text, den Sie sehen, und die Adresse, zu der der Link führt, zwei verschiedene Dinge. Im Quelltext einer E-Mail sieht das so aus:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.de
</a>
Sie sehen https://webmail.weboke.de, landen aber bei einer ganz anderen Adresse. Am Computer prüfen Sie das so: Zeigen Sie mit der Maus auf den Link oder die Schaltfläche, ohne zu klicken. Unten im Browserfenster erscheint die echte Adresse. Auf einem Smartphone oder Tablet halten Sie den Link lange gedrückt; Sie erhalten dann ein Menü mit der Adresse darüber. Wählen Sie danach nicht Öffnen.
Eine Webadresse lesen
Die echte Adresse müssen Sie dann auch richtig lesen können. Achten Sie auf den Teil zwischen https:// und dem nächsten Schrägstrich. Lesen Sie ihn von rechts nach links: Die Endung (.nl, .com, .example) und das Wort davor bilden zusammen den Domainnamen. Das ist der Teil, der zählt.
https://webmail.weboke.de/: Der Domainname ist weboke.nl. Der Teil webmail davor macht daraus eine Subdomain; die darf nur der Inhaber von weboke.nl anlegen.https://login.weboke.nl.account-check.example/inloggen: Der Domainname ist account-check.example. Alles davor („login.weboke.nl“) ist eine Subdomain, die der Angreifer selbst gewählt hat. Das ist der bekannteste Trick.https://weboke-security.example/: eine Lookalike-Domain. Sie enthält einen bekannten Namen, ist aber eine andere Domain, die jeder registrieren kann.https://www.example.com@account-check.example/: Alles vor dem @ wird ignoriert; Sie landen bei account-check.example.
Es gibt auch Domains, die mit Buchstabentricks arbeiten: eine Ziffer 0 statt eines Buchstabens o, rn statt m oder Buchstaben aus einem anderen Alphabet, die gleich aussehen. Sehen Sie einen solchen Unterschied mit bloßem Auge nicht, hilft ein Passwort-Manager: Er füllt Ihr Passwort nur auf der echten Domain aus (Lektion 1.3).
Absender und Antwort an
In Lektion 2.2 haben Sie gesehen, dass der Anzeigename nichts beweist und dass Antwort an eine eigene Adresse haben kann. Beim Phishing kommt beides oft zusammen. Die E-Mail soll von „WebOké Support“ stammen, die Adresse ist support@weboke-security.example, und Antwort an verweist auf eine kostenlose E-Mail-Adresse. Oder die E-Mail kommt von der echten Adresse Ihres Geschäftsführers, aber Antwort an verweist auf eine andere Domain. Letzteres sehen Sie oft bei CEO-Betrug: eine „dringende Zahlung“, um die der Geschäftsführer angeblich aus einer Besprechung heraus bittet.
Die Webmail hilft ein wenig. Enthält die Adresse des Absenders Zeichen, die wie normale Buchstaben aussehen, es aber nicht sind, zeigt die Webmail über der Nachricht eine Warnung, dass die Nachricht E-Mail-Adressen enthält, denen möglicherweise nicht zu trauen ist. Sehen Sie diesen Hinweis, behandeln Sie die E-Mail als verdächtig. Sehen Sie ihn nicht, sagt das nichts: Das meiste Phishing nutzt einfach eine andere Domain.
Und denken Sie an Lektion 2.2: Eine E-Mail, die SPF, DKIM und DMARC sauber besteht, kann trotzdem Phishing sein. Der Angreifer nutzt dann seine eigene, echte Domain.
Was Sie mit einer verdächtigen E-Mail tun
- Nicht klicken, nicht antworten, keinen Anhang öffnen. Auch nicht „nur mal schauen“.
- Selbst zur Website gehen. Geht es in der E-Mail um Ihre Bank, Ihren Provider oder ein Paket? Öffnen Sie die Website oder App so wie immer, über ein Lesezeichen oder indem Sie die Adresse selbst eintippen. Steht dort nichts, war die E-Mail gefälscht.
- Rufen Sie im Zweifel an, unter einer Nummer, die Sie bereits hatten, nicht unter einer Nummer aus der E-Mail.
- Melden Sie die E-Mail. In der Webmail von WebOké mit Spam melden: Die Nachricht geht an das Spam-Team von WebOké und in Ihren Ordner Spam. Geht es in der E-Mail um Ihre Bank, leiten Sie sie auch an die Meldeadresse dieser Bank weiter. Phishing können Sie außerdem beim Phishing-Radar der Verbraucherzentrale melden (https://www.verbraucherzentrale.de/phishing-radar); Betrug zeigen Sie zusätzlich bei der Polizei an.
- Warnen Sie Kolleginnen und Kollegen, wenn die E-Mail an mehrere Personen in Ihrer Organisation ging.
Doch geklickt oder angemeldet?
Das kann jedem passieren. Schnelles Handeln macht den größten Unterschied.
- Ändern Sie sofort Ihr Passwort, von einem Gerät aus, dem Sie vertrauen, und auch überall sonst, wo Sie dasselbe Passwort verwendet haben.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) (Lektion 8.1).
- Prüfen Sie Ihr Postfach auf Spuren. Angreifer, die in ein Postfach gelangen, legen oft einen Filter an, der E-Mails weiterleitet oder versteckt, oder sie ändern Antwort an in Ihrer Identität. Sehen Sie unter Einstellungen > Filter, Einstellungen > Identitäten und bei Abwesenheit nach, ob dort etwas steht, das Sie nicht selbst angelegt haben.
- Haben Sie Zahlungsdaten eingegeben? Rufen Sie sofort Ihre Bank an.
- Verschickt Ihr Postfach plötzlich Spam? Melden Sie es Ihrem Provider.
In der Praxis: So funktioniert es in der Webmail
In der Webmail zeigen Sie auf einen Link, um die echte Adresse unten im Browser zu sehen. Mit Details sehen Sie die Adresse des Absenders, und im Fenster zum Verfassen sehen Sie, wohin eine Antwort geht. Die Schaltfläche Spam melden befindet sich über der Nachricht.
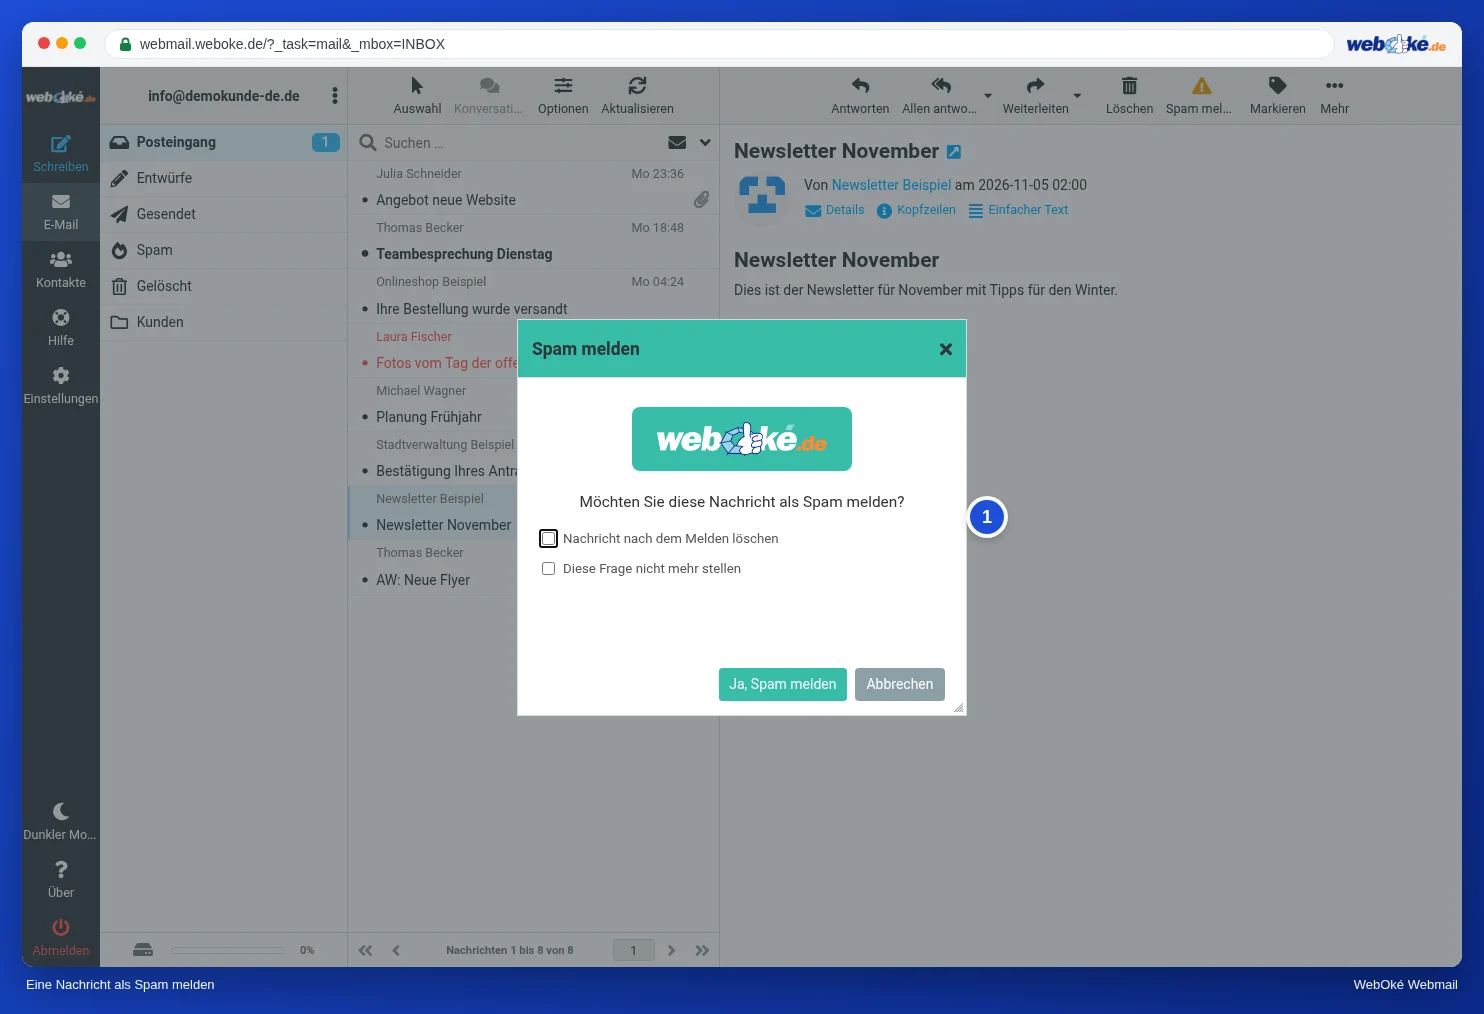
Auf dem Bild sehen Sie das Fenster, das erscheint, wenn Sie auf Spam melden klicken. Das Roundcube-Handbuch beschreibt es im Abschnitt „Spam melden mit Spam melden“. In anderer Webmail, etwa Gmail oder Outlook.com, funktioniert es ähnlich: Dort heißt die Schaltfläche zum Beispiel Phishing melden oder Melden.
Zusammenfassung
- Phishing arbeitet mit Zeitdruck, Drohung, einem Link zu einer gefälschten Seite und einem Absender, der fast stimmt.
- Linktext und echter Link unterscheiden sich: Zeigen Sie mit der Maus darauf oder halten Sie den Link auf dem Smartphone lange gedrückt.
- Lesen Sie den Domainnamen von rechts nach links; alles, was davor steht, wählt der Inhaber dieser Domain selbst.
- Antwort an mit einer anderen Domain und die Warnung vor verdächtigen Adressen sind Signale; eine bestandene DMARC-Prüfung beweist nichts über die Vertrauenswürdigkeit.
- Nicht klicken, selbst zur Website gehen, melden; doch geklickt: Passwort ändern und Ihre Filter und Identitäten durchsehen.
Quiz
Aufgabe
Aufgabe A2.4: Eine verdächtige E-Mail analysieren. Das Material phishing-1.eml finden Sie unter dieser Aufgabe. Öffnen Sie es als Text (zum Beispiel im Editor oder in TextEdit, nicht in Ihrem E-Mail-Programm) und suchen Sie die Header From und Reply-To sowie die Adresse hinter der Schaltfläche im Inhalt (das href). Tragen Sie ein: die echte Absenderdomain, die Domain, zu der die Schaltfläche wirklich führt, die Domain von Antwort an, und entscheiden Sie, ob Sie der E-Mail vertrauen. Das Programm vergleicht Ihre Antworten mit dem Lösungsschlüssel und zeigt pro Frage, wo Sie die Antwort in der Datei hätten finden können.
Weiterführende Informationen
Wo Schritte in der Webmail beschrieben sind, gelten sie für die Webmail von WebOké; in anderer Webmail funktioniert es ähnlich.
- Roundcube Webmail 11.2: Spam mit „Spam melden“ melden
- Ist diese E-Mail wirklich von WebOké? Phishing erkennen und den Aktionscode verwenden
- Phishing erkennen: So lesen Sie einen Link und einen Absender
- Postfach übernommen oder Spam von Ihrer Adresse: so räumen Sie auf
- Kostenloser Kurs Sicher online für Unternehmer 1.2: Phishing, CEO-Betrug und Rechnungsbetrug
- Kostenloser Kurs Sicher online für Unternehmer 3.2: Domains und Links lesen
- Kostenloser Kurs Sicher online für Unternehmer 3.5: Geklickt: was jetzt?