
Capítulo 6 · 6.6
O Let's Encrypt não funciona: causas e soluções
Se o pedido de um certificado gratuito não for bem sucedido, isso deve-se quase sempre ao DNS: o Let's Encrypt não consegue alcançar o seu servidor através do seu nome de domínio. Abaixo encontra as mensagens que pode encontrar e o que fazer em cada caso.
Onde pode ver o que correu mal?
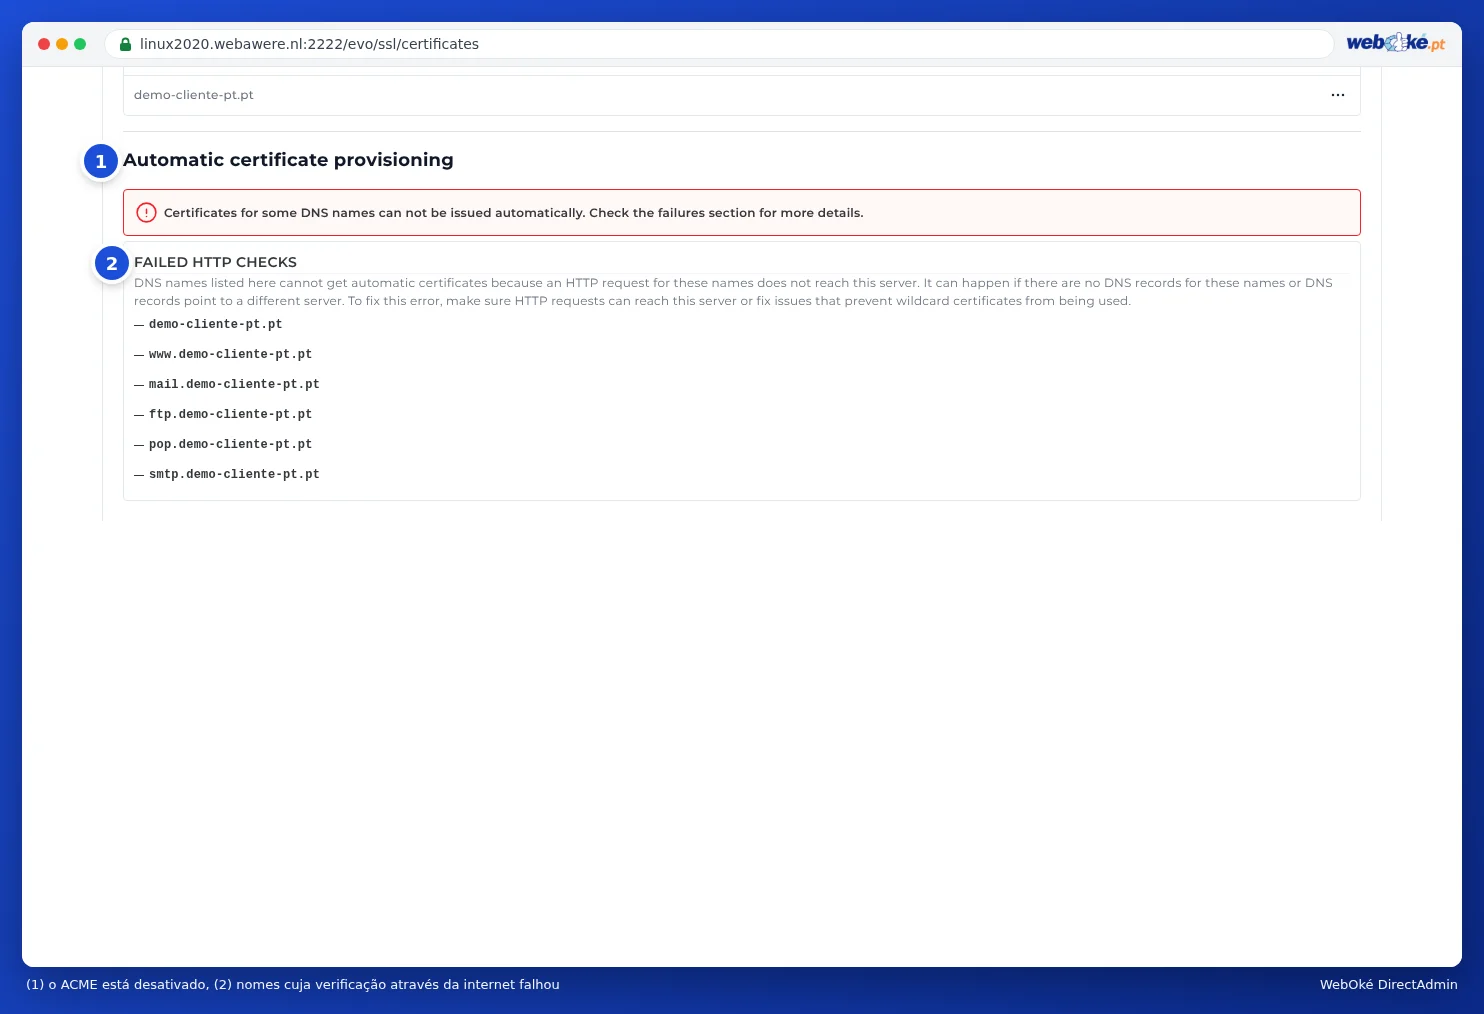
- Na parte inferior de Manage Certificates, em FAILED HTTP CHECKS: os nomes para os quais a verificação não foi bem sucedida.
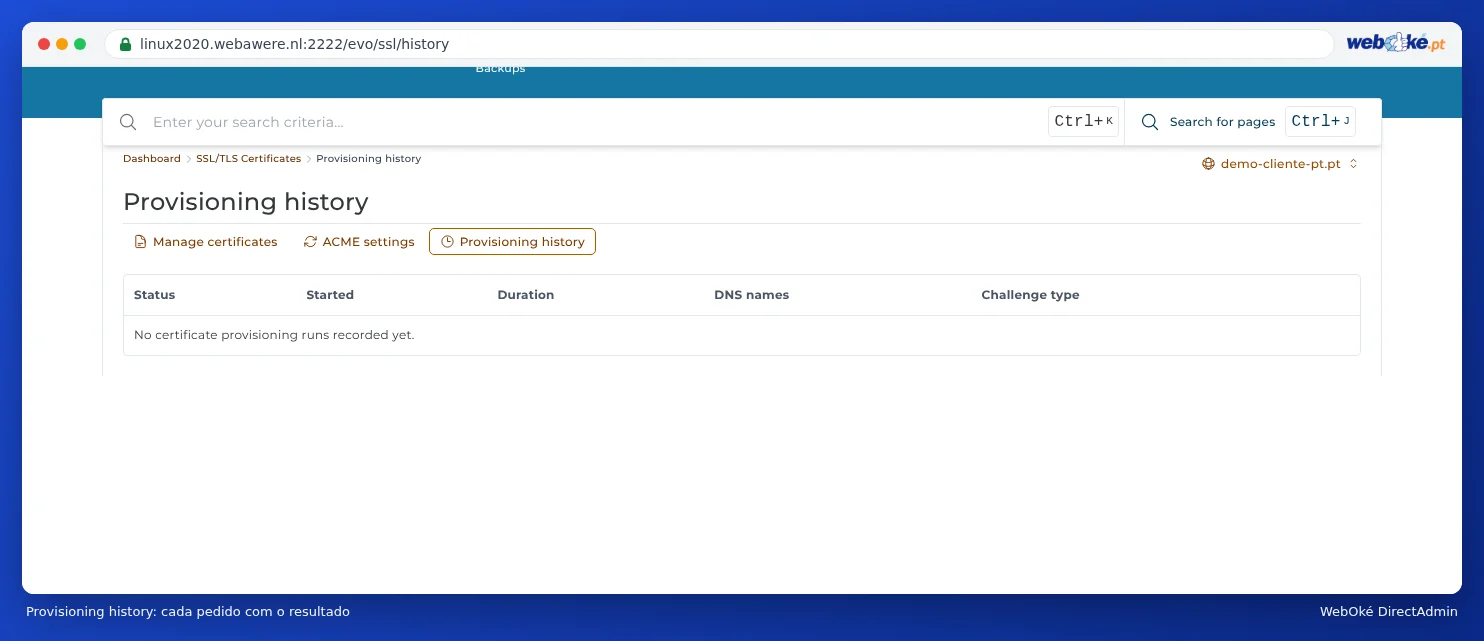
- Em Provisioning History: cada pedido com o respetivo Status, quando foi Started, os DNS Names e o Challenge type (o método de verificação).
As mensagens e o que fazer
O sistema ACME está desativado
O pedido automático está desativado para este domínio. Ative-o em ACME Settings (consulte Pedir um certificado Let's Encrypt gratuito, passo 3).
Falhas nas verificações HTTP
O próprio DirectAdmin explica a situação: Os nomes DNS aqui indicados não conseguem obter certificados automáticos porque um pedido HTTP para esses nomes não alcança este servidor. Isto pode acontecer se não existirem registos DNS para esses nomes ou se os registos DNS apontarem para outro servidor.
O que fazer:
- O domínio ainda aponta para o seu antigo fornecedor? Esta é a causa mais comum, por exemplo logo após uma mudança. Ajuste o DNS ou os servidores de nomes e aguarde até que a alteração esteja visível em todo o lado (consulte Quando é que uma alteração tem efeito? Tempo de espera e TTL). Depois, volte a fazer o pedido.
- O registo AAAA está correto? O Let's Encrypt também verifica via IPv6. Se o registo A apontar para nós mas o registo AAAA ainda apontar para outro servidor, a verificação falha. Ajuste o registo AAAA ou remova-o (consulte Adicionar ou alterar um registro A ou AAAA).
- Utiliza o proxy da Cloudflare (nuvem laranja)? Desative-o temporariamente até o certificado ser emitido (consulte DNS em O meu WebOké e em servidores de nomes externos como o Cloudflare).
- Apenas aparecem mail, ftp, pop ou smtp na lista e não utiliza esses nomes porque o seu e-mail está alojado noutro local? Nesse caso, não é um problema: o seu site recebe o certificado normalmente.
- O seu site bloqueia a verificação? O Let's Encrypt obtém um ficheiro a partir da pasta /.well-known/acme-challenge/ do seu site. Uma regra própria no .htaccess, um plugin de segurança ou uma pasta protegida por palavra-passe pode impedir isso. Remova temporariamente essa regra ou crie uma exceção para .well-known.
Falha na verificação CAA
Com um registo CAA no seu DNS, determina quais as entidades autorizadas a emitir certificados para o seu domínio. Se existir um registo CAA sem letsencrypt.org, o Let's Encrypt recusa o pedido. Adicione letsencrypt.org ao registo CAA ou remova o registo (consulte Abrir a Administração de DNS e consultar os registos).
O limite de taxa do ACME foi atingido
O Let's Encrypt emite apenas um número limitado de certificados por domínio por semana e bloqueia temporariamente após muitas tentativas falhadas. Aguarde entre uma hora e um dia e tente novamente depois. Não continue a clicar repetidamente: resolva primeiro a causa.
O certificado wildcard não é emitido
Um certificado wildcard só é possível se o DNS estiver alojado na WebOké. Se o seu DNS estiver noutro local, desative Prefer Wildcard Certificates em ACME Settings (consulte Certificado para www, sub-domínios e wildcard).
Está configurado outro fornecedor
Verifique em ACME Settings, no campo ACME Provider, se está definido o Let's Encrypt: Default (Let's Encrypt), ou Other com Let's Encrypt indicado abaixo. Um fornecedor diferente pode exigir condições próprias ou uma conta própria.
Recebo um certificado em nome do servidor
Vê no seu domínio ou subdomínio um certificado, por exemplo para linux2023.webawere.nl, com um aviso de que o nome não corresponde? Nesse caso, esse nome ainda não tem um certificado próprio e o servidor está a mostrar o seu próprio certificado. Resolva a causa indicada acima e volte a fazer o pedido.
O meu site está offline desde que fiz uma alteração relacionada com SSL
- Ativou o HSTS enquanto o certificado ainda não estava a funcionar? Desative o HSTS e peça o certificado (consulte Enviar sempre os visitantes para https).
- Carregou um certificado próprio que não corresponde ao nome ou que expirou? Remova-o na lista de certificados, para que o DirectAdmin possa voltar a pedir um certificado gratuito.
- Vê, ao aceder via https, uma página diferente ou em branco, com o texto a indicar que deve colocar um ficheiro index.html em private_html? Nesse caso, a pasta private_html do seu domínio é uma pasta separada. Peça-nos através de um ticket para que a pasta private_html passe a apontar para public_html (consulte Definições de um domínio: SSL, PHP, www e private_html).
Continua com dúvidas?
Peça ao assistente de IA no O meu WebOké para verificar o seu certificado, ou crie um ticket. Indique o seu nome de domínio e o que vê em Failed HTTP Checks ou no Histórico.