
Poglavlje 3 · 3.7
Sigurne lozinke i što učiniti kod procurjele lozinke
Dobra lozinka najvažnija je zaštita Vaše web stranice i e-pošte. U ovom članku saznajte koje lozinke pripadaju Vašem paketu, kako ih učiniti sigurnima i što trebate učiniti ako je neka procurila.
Koje lozinke imate?
| Lozinka | Za što? | Promjena |
|---|---|---|
| Moj WebOké | Vaše korisničko okruženje, a time i gumb za pristup DirectAdminu. | Moj WebOké, Mijn Administratie, Inloggegevens |
| DA lozinka | Izravna prijava u DirectAdmin i zadani FTP račun. | Postavljanje ili promjena DA-lozinke |
| Poštanski sandučić | Svaka e-mail adresa ima vlastitu lozinku. | Promjena lozinke e-mail adrese |
| FTP račun | Svaki dodatni FTP račun ima vlastitu lozinku. | FTP-račune izraditi i upravljati njima |
| Baza podataka | Korisnik baze podataka Vaše web stranice. Nalazi se i u postavkama Vaše web stranice, primjerice u wp-config.php. | Korisnici baze podataka, prava i lozinke |
| Vaša web stranica | Primjerice administrator WordPressa. Njime upravljate unutar same web stranice. | Na Vašoj web stranici |
Ove su lozinke potpuno neovisne jedna o drugoj. Ako promijenite DA lozinku, lozinke Vašeg poštanskog sandučića, baze podataka i web stranice ostaju nepromijenjene.
Sigurna lozinka
- Dugačka: najmanje 15 znakova. Duljina čini lozinku znatno jačom nego neobični znakovi. Lozinka sastavljena od pet ili šest nasumično odabranih riječi jaka je, a ipak lako pamtljiva.
- Istinski nasumična: neka lozinku ili riječi odabere upravitelj lozinkama. Lozinka koju sami smislite, poput riječi s godinom i uskličnikom, gotovo uvijek slijedi obrazac koji napadači prvi isprobavaju.
- Jedinstvena: svaku lozinku koristite samo na jednom mjestu. Procuri li lozinka na nekoj drugoj web stranici, Vaš paket ostaje siguran.
- Neprepoznatljiva: bez imena, datuma rođenja, naziva tvrtke ili naziva domene.
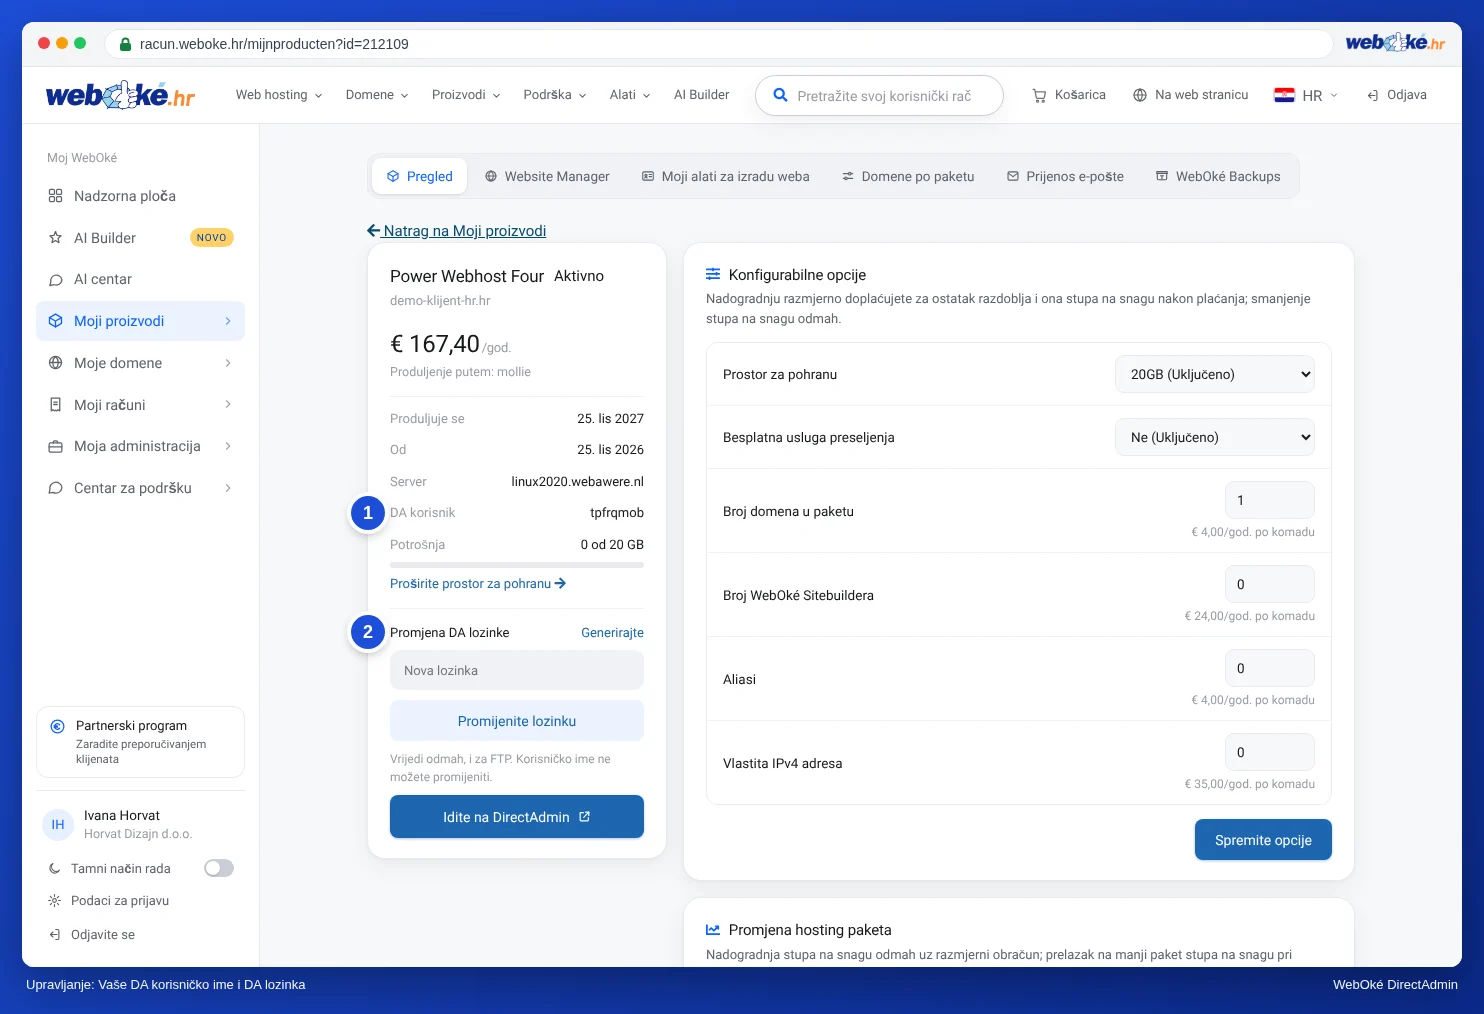
- Pohranjena u upravitelju lozinkama, poput Bitwardena, 1Passworda ili upravitelja lozinkama Vašeg preglednika. On također može sam generirati jake lozinke. U Moj WebOké to možete učiniti pomoću gumba Generirajte kod DA lozinke.
- Nikada ne dijeliti putem e-pošte, WhatsAppa ili papirića na ekranu.
- Nema potrebe mijenjati bez razloga: jaku, jedinstvenu lozinku ne morate mijenjati svakih nekoliko mjeseci. Promijenite je odmah ako za to postoji razlog, primjerice obavijest o curenju podataka ili kolega koji odlazi, a poznavao je lozinku.
Ove preporuke slijede smjernice američkog NIST-a (SP 800-63B-4) te savjete Nacionalnog centra za kibernetičku sigurnost. Pojedini sustavi dodatno zahtijevaju, primjerice, veliko slovo, broj ili poseban znak. Dodajte ih u tom slučaju svojoj dugačkoj lozinci.
Dodatna sigurnost
- Uključite Two-Step Authentication u DirectAdminu (pogledajte Postavljanje dvostupanjske autentifikacije) i koristite aplikaciju za autentifikaciju za Moj WebOké.
- Ne dajte drugima pristup pomoću svoje vlastite lozinke. Za web developera izradite poseban FTP račun (pogledajte FTP-račune izraditi i upravljati njima) ili Login Key s rokom isteka (pogledajte Prijavni ključevi: prijava za skripte i programe).
- Odjavite se na računalu koje dijelite s drugima (pogledajte Odjava i sigurno zatvaranje).
Mislite da je lozinka procurila?
Primjerice, zato što ste primili obavijest o curenju podataka, u Login History vidite neobičnu IP adresu, ili zato što se iznenada u Vaše ime šalje e-pošta. U tom slučaju učinite sljedeće:
- Odmah promijenite lozinku. Ako se radi o DirectAdminu, postavite novu DA lozinku u Moj WebOké (pogledajte Postavljanje ili promjena DA-lozinke). To djeluje i ako je netko drugi već promijenio staru lozinku.
- Prekinite sve druge sesije u DirectAdminu: Profile, kartica Sessions, LOG OUT ALL OTHERS (pogledajte Odjava i sigurno zatvaranje).
- Provjerite Login History radi nepoznatih IP adresa (pogledajte Login History: tko se i kada prijavio?).
- Provjerite Login Keys i uklonite ključeve koje ne prepoznajete (pogledajte Prijavni ključevi: prijava za skripte i programe).
- Provjerite svoje FTP račune i uklonite račune koje ne prepoznajete (pogledajte FTP-račune izraditi i upravljati njima).
- Provjerite svoju e-poštu: provjerite kod Forwarders je li dodano proslijeđivanje na nepoznatu adresu, te promijenite lozinke svojih poštanskih sandučića (pogledajte Forwarderi: preusmjeravanje e-pošte na drugu adresu i Promjena lozinke e-mail adrese). Šalje li se spam s Vaše adrese, pročitajte Što učiniti ako je Vaša e-mail adresa zloupotrijebljena.
- Dajte skenirati svoju web stranicu na zlonamjerni softver pomoću Imunify360 (pogledajte Imunify360: skeniranje Vaše web stranice na malware). Ako je Vaša web stranica hakirana, slijedite upute iz Moja web stranica je hakirana: plan koraka.
- Uključite Two-Step Authentication (pogledajte Postavljanje dvostupanjske autentifikacije).
- Promijenite lozinku i na drugim mjestima gdje ste koristili istu lozinku.
Napomena: Nakon promjene lozinke poštanskog sandučića prilagodite lozinku i u svom programu za e-poštu na računalu i telefonu. Ako uređaj neprestano pokušava staru lozinku, poslužitelj nakon nekog vremena blokira Vašu IP adresu (pogledajte Problemi s prijavom: rješavanje).
Može li se to učiniti i u Moj WebOké?
Da. DA lozinku postavljate u Moj WebOké bez poznavanja stare lozinke: Moji proizvodi, Administracija, blok Promjena DA lozinke. Nova lozinka odmah vrijedi, i za zadani FTP račun.
Savjet: Niste sigurni je li nešto u redu? Otvorite prijavu putem Centra za podršku. Mi možemo provjeriti zapisnike poslužitelja.