
Capitolul 6 · 6.4
Vizitatorii întotdeauna direcționați către https
Chiar și cu un certificat, un vizitator poate încă deschide site-ul dvs. prin http://, fără lacăt. De aceea, redirecționați automat pe toată lumea către https. Faceți acest lucru doar după ce certificatul funcționează: deschideți mai întâi dvs. înșivă https://domeniuldvs.nl și https://www.domeniuldvs.nl și verificați lacătul.
Force SSL with https redirect
- Faceți clic sub Account Manager pe Domains și apoi pe numele dvs. de domeniu.
- Verificați dacă Secure SSL (1) este activat. Doar atunci veți vedea opțiunile de mai jos.
- La SSL, activați comutatorul Force SSL with https redirect (2).
- Faceți clic pe BEWERKEN (4).
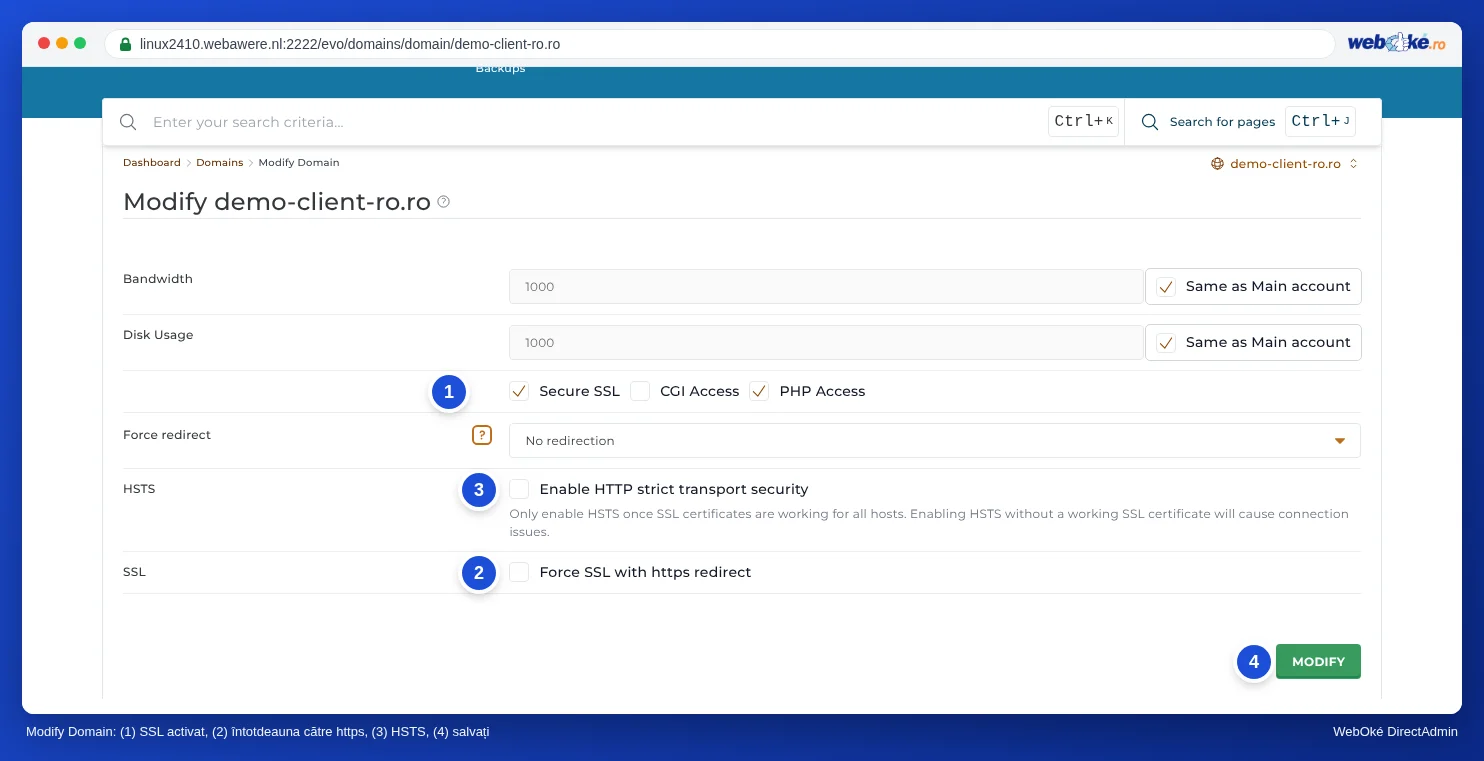
De acum încolo, toți cei care deschid http://domeniuldvs.nl vor fi redirecționați automat către https://domeniuldvs.nl.
HSTS
Mai sus se află HSTS cu comutatorul Enable HTTP strict transport security (3). Astfel, site-ul dvs. comunică browserelor: deschideți-mă de acum înainte doar prin https. Acest lucru este puțin mai sigur decât simpla redirecționare.
Pe majoritatea serverelor noastre, serverul web trimite deja implicit HSTS pentru fiecare site web cu https, cu o durată maximă (max-age) de un an. În acest caz, nu trebuie să activați comutatorul. Puteți vedea dacă site-ul dvs. trimite deja HSTS în testul de pe internet.nl. Mai multe explicații găsiți în HSTS și anteturi de securitate pentru site-ul dvs..
Atenție: activați comutatorul doar dacă site-ul dvs. nu trimite deja HSTS și doar după ce certificatele pentru toate numele funcționează. Browserele rețin HSTS o perioadă îndelungată. Dacă certificatul nu mai funcționează ulterior, vizitatorii nu vor mai putea deschide deloc site-ul dvs., nici măcar prin http. Dacă aveți dubii, lăsați comutatorul dezactivat.
Sau cu .htaccess ori cu site-ul dvs. web
Puteți redirecționa și cu o regulă în .htaccess, sau cu o setare ori un plugin în site-ul dvs. web. Folosiți doar una dintre metode. Două redirecționări simultane (de exemplu Force SSL și o regulă în .htaccess care funcționează diferit) pot provoca uneori o buclă: browserul va semnala atunci că pagina nu redirecționează corect.
În WordPress, setați la Setări, General ambele adrese la https://. Acest lucru este necesar pentru un lacăt fără avertismente (vezi Niciun hangslot sau mesajul 'not secure': rezolvarea conținutului mixt).
Întrebări frecvente
Force SSL este activat, dar tot ajung pe site-ul nesecurizat
- Browserul dvs. poate reține încă pagina veche. Încercați o fereastră privată.
- Există în public_html un fișier .htaccess cu reguli proprii care redirecționează mai devreme, de exemplu de la un plugin de cache? Acestea au uneori prioritate. În acest caz, plasați regula https în partea de sus a fișierului .htaccess, sau faceți ca pluginul să redirecționeze către https.
- Site-ul dvs. este accesat printr-un pointer sau subdomeniu? Activați atunci și acolo https și asigurați-vă că acel nume este inclus în certificat.
După activare primesc „prea multe redirecționări”
În acest caz, două setări se redirecționează reciproc, de exemplu Force SSL și un plugin, sau proxy-ul Cloudflare cu modul SSL Flexible. Dezactivați una dintre cele două. Dacă folosiți Cloudflare, alegeți modul SSL Full (strict).