
Luku 6 · 6.4
Kävijät aina https-osoitteeseen ohjaaminen
Vaikka sertifikaatti on käytössä, kävijä voi silti avata sivustosi http:// osoitteella, ilman lukkoa. Ohjaa siksi kaikki automaattisesti https-osoitteeseen. Tee tämä vasta kun sertifikaatti toimii: avaa ensin itse https://jouwdomein.nl ja https://www.jouwdomein.nl ja tarkista lukko.
Force SSL with https redirect
- Klikkaa kohdassa Account Manager kohtaa Domains ja sitten verkkotunnustasi.
- Tarkista, että Secure SSL (1) on päällä. Vain silloin näet alla olevat vaihtoehdot.
- Kytke kohdassa SSL kytkin Force SSL with https redirect (2) päälle.
- Klikkaa BEWERKEN (4).
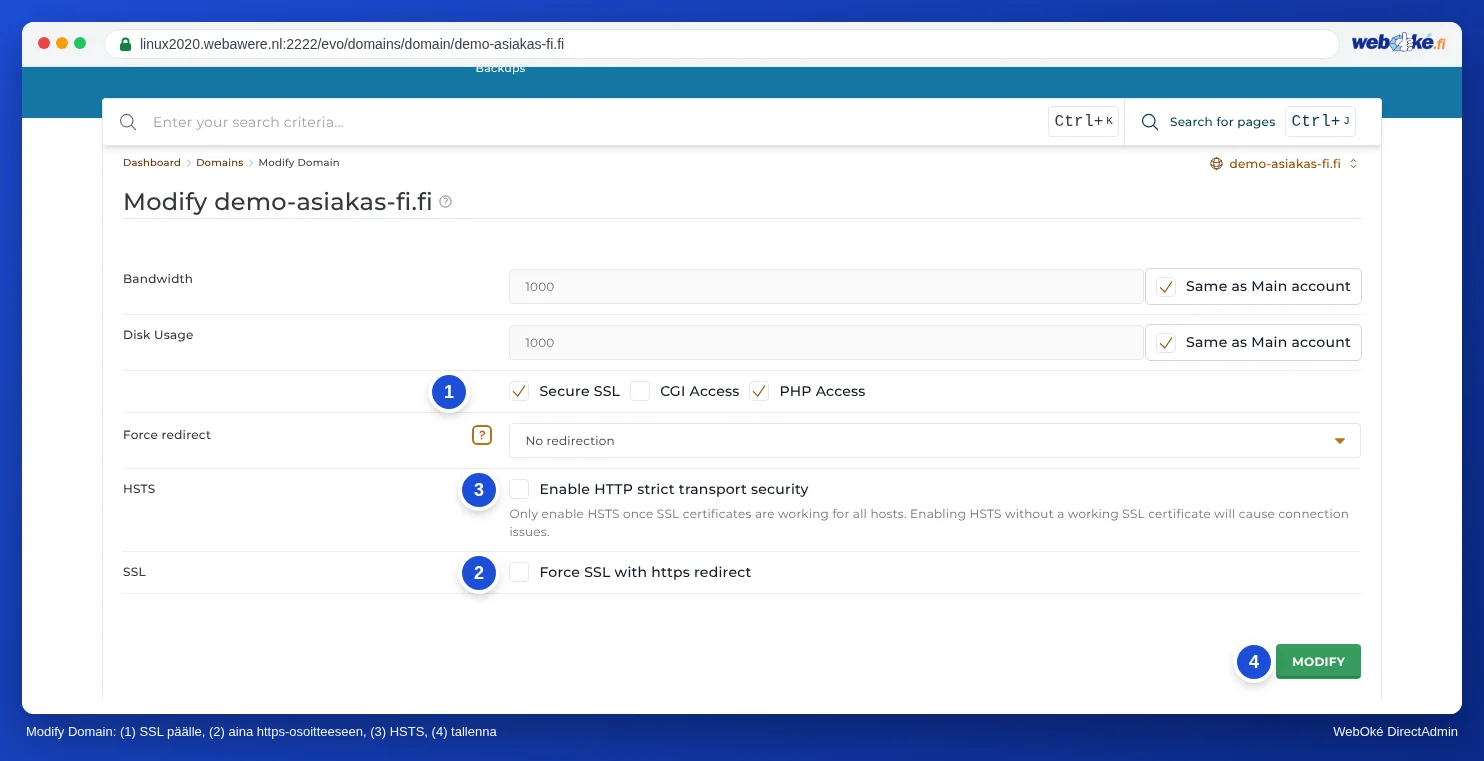
Tästä lähtien jokainen, joka avaa osoitteen http://jouwdomein.nl, ohjataan automaattisesti osoitteeseen https://jouwdomein.nl.
HSTS
Sen yläpuolella on HSTS kytkimellä Enable HTTP strict transport security (3). Sillä sivustosi kertoo selaimille: avaa minut jatkossa vain https-osoitteen kautta. Tämä on hieman turvallisempaa kuin pelkkä uudelleenohjaus.
Useimmilla palvelimillamme verkkopalvelin lähettää HSTS:n jo oletuksena jokaiselle https-sivustolle, max-age arvolla yksi vuosi. Silloin kytkintä ei tarvitse kytkeä päälle. Näet internet.nl-testistä, lähettääkö sivustosi jo HSTS:n. Lisätietoja löytyy artikkelista HSTS ja suojausotsikot sivustollesi.
Huomaa: kytke kytkin päälle vain, jos sivustosi ei vielä lähetä HSTS:ää, ja vasta kun kaikkien nimien sertifikaatit toimivat. Selaimet muistavat HSTS:n pitkään. Jos sertifikaatti ei myöhemmin toimi, kävijät eivät pääse enää ollenkaan sivustollesi, ei edes http:n kautta. Jos epäröit, jätä kytkin pois päältä.
Tai .htaccess-tiedostolla tai sivustosi omilla asetuksilla
Voit myös ohjata kävijät https-osoitteeseen säännöllä .htaccess-tiedostossa, tai sivustosi asetuksella tai lisäosalla. Käytä vain yhtä tapaa. Kaksi samanaikaista uudelleenohjausta (esimerkiksi Force SSL ja lisäksi eri tavalla toimiva sääntö .htaccess-tiedostossa) aiheuttaa joskus silmukan: selain ilmoittaa silloin, ettei sivu ohjaa oikein eteenpäin.
WordPressissä aseta kohdassa Asetukset, Yleiset molemmat osoitteet muotoon https://. Tämä tarvitaan, jotta lukko näkyy ilman varoituksia (katso Ei lukkoa tai "ei turvallinen": sekasisällön korjaaminen).
Usein kysytyt kysymykset
Force SSL on päällä, mutta päädyn silti suojaamattomalle sivustolle
- Selaimesi saattaa muistaa vanhan sivun. Kokeile yksityistä ikkunaa.
- Onko public_html-kansiossa .htaccess-tiedosto, jossa on omia sääntöjä jotka ohjaavat ensin, esimerkiksi välimuistilisäosasta? Ne menevät joskus edelle. Laita https-sääntö silloin .htaccess-tiedoston alkuun, tai anna lisäosan ohjata https-osoitteeseen.
- Tuleeko sivustollesi liikennettä osoittimen tai alitunnuksen kautta? Kytke https päälle myös siellä, ja varmista että kyseinen nimi sisältyy sertifikaattiin.
Päälle kytkemisen jälkeen saan ilmoituksen "liikaa uudelleenohjauksia"
Silloin kaksi asetusta ohjaavat toisiaan edestakaisin, esimerkiksi Force SSL ja jokin lisäosa, tai Cloudflaren proxy SSL-tilalla Flexible. Kytke toinen niistä pois päältä. Jos käytät Cloudflarea, valitse SSL-tila Full (strict).