
3. nodaļa · 3.7
Drošas paroles un kas jādara, ja parole ir noplūdusi
Laba parole ir Jūsu mājaslapas un e-pasta svarīgākā aizsardzība. Šajā rakstā uzzināsiet, kādas paroles pieder Jūsu pakalpojumam, kā padarīt tās drošas un kas jādara, ja kāda ir noplūdusi.
Kādas paroles Jums ir?
| Parole | Kam domāta? | Mainīšana |
|---|---|---|
| Mans WebOké | Jūsu klientu vide, un līdz ar to arī poga uz DirectAdmin. | Mans WebOké, Mijn Administratie, Inloggegevens |
| DA parole | Tiešai pieteikšanās DirectAdmin un standarta FTP kontam. | Jūsu DA paroles iestatīšana vai mainīšana |
| Pastkastīte | Katrai e-pasta adresei ir sava parole. | E-pasta adreses paroles maiņa |
| FTP konts | Katram papildu FTP kontam ir sava parole. | FTP kontu izveide un pārvaldība |
| Datubāze | Jūsu mājaslapas datubāzes lietotājs. Tā ir norādīta arī Jūsu mājaslapas iestatījumos, piemēram, failā wp-config.php. | Datubāzes lietotāji, tiesības un paroles |
| Jūsu mājaslapa | Piemēram, WordPress administratora parole. To pārvaldāt pašā mājaslapā. | Jūsu mājaslapā |
Šīs paroles ir savstarpēji neatkarīgas. Ja mainīsiet savu DA paroli, Jūsu pastkastīšu, datubāzes un mājaslapas paroles nemainīsies.
Droša parole
- Gara: vismaz 15 rakstzīmes. Garums padara paroli daudz drošāku nekā neparastas rakstzīmes. Paroles frāze no pieciem vai sešiem nejauši izvēlētiem vārdiem ir droša, bet tomēr iegaumējama.
- Patiesi nejauša: ļaujiet paroli vai vārdus izvēlēties paroļu pārvaldniekam. Parole, ko izdomājat pats, piemēram, vārds ar gadskaitli un izsaukuma zīmi, gandrīz vienmēr seko modelim, kuru uzbrucēji izmēģina vispirms.
- Unikāla: izmantojiet katru paroli tikai vienā vietā. Ja tā noplūst kādā citā mājaslapā, Jūsu pakalpojums paliek drošs.
- Nav uzminama: bez vārda, dzimšanas datuma, uzņēmuma nosaukuma vai domēna nosaukuma.
- Saglabāta paroļu pārvaldniekā, piemēram, Bitwarden, 1Password vai Jūsu pārlūkprogrammas paroļu pārvaldniekā. Tas var arī izdomāt Jums drošas paroles. Mans WebOké to varat izdarīt, izmantojot Ģenerēt pie DA paroles.
- Netiek koplietota pa e-pastu, WhatsApp vai uz lapiņas pie ekrāna.
- Netiek mainīta bez iemesla: drošu, unikālu paroli nav jāmaina ik pēc dažiem mēnešiem. Taču nomainiet to nekavējoties, ja ir iemesls, piemēram, ziņojums par noplūdi vai kolēģis, kurš aiziet no darba un zina paroli.
Šie ieteikumi atbilst Amerikas NIST vadlīnijai (SP 800-63B-4) un Nīderlandes Nacionālā kiberdrošības centra ieteikumam. Dažas sistēmas papildus izvirza savas prasības, piemēram, lielo burtu, ciparu vai īpašu rakstzīmi. Tādā gadījumā pievienojiet tos savai garajai parolei.
Papildu aizsardzība
- Ieslēdziet Two-Step Authentication DirectAdmin (skatiet Divpakāpju autentifikācijas iestatīšana) un izmantojiet autentifikācijas lietotni Mans WebOké.
- Nedodiet citiem piekļuvi, izmantojot savu paroli. Mājaslapas izstrādātājam izveidojiet atsevišķu FTP kontu (skatiet FTP kontu izveide un pārvaldība) vai pieteikšanās atslēgu ar derīguma termiņu (skatiet Login Keys: pieteikšanās skriptiem un programmām).
- Izrakstieties no datora, kuru lietojat kopā ar citiem (skatiet Izrakstīšanās un droša darba beigšana).
Vai domājat, ka parole ir noplūdusi?
Piemēram, tāpēc, ka saņēmāt ziņojumu par datu noplūdi, Login History redzat svešu IP adresi, vai tāpēc, ka pēkšņi Jūsu vārdā tiek sūtītas vēstules. Tādā gadījumā rīkojieties šādi:
- Nekavējoties mainiet paroli. Ja tas attiecas uz DirectAdmin, Mans WebOké iestatiet jaunu DA paroli (skatiet Jūsu DA paroles iestatīšana vai mainīšana). Tas darbosies arī tad, ja kāds cits jau ir mainījis veco paroli.
- Pārtrauciet visas citas sesijas DirectAdmin: Profiels, cilne Sessions, BEËINDIG ALLE ANDERE (skatiet Izrakstīšanās un droša darba beigšana).
- Pārbaudiet Login History, vai nav nezināmu IP adrešu (skatiet Login History: kas un kad ir pieslēdzies?).
- Pārbaudiet Login Keys un dzēsiet atslēgas, kuras neatpazīstat (skatiet Login Keys: pieteikšanās skriptiem un programmām).
- Pārbaudiet savus FTP kontus un dzēsiet kontus, kurus neatpazīstat (skatiet FTP kontu izveide un pārvaldība).
- Pārbaudiet savu e-pastu: pārbaudiet Forwarders, vai nav pievienota pārsūtīšana uz svešu adresi, un nomainiet savu pastkastīšu paroles (skatiet Forwarders: pārsūtīt pastu uz citu adresi un E-pasta adreses paroles maiņa). Ja no Jūsu adreses tiek sūtīts mēstules, izlasiet Wat te doen als Jūsu e-pasta adrese ir ļaunprātīgi izmantota.
- Likiet pārbaudīt savu mājaslapu uz ļaunprātīgu programmatūru ar Imunify360 (skatiet Imunify360: Jūsu vietnes skenēšana uz ļaunprogrammatūru). Ja Jūsu mājaslapa ir uzlauzta, sekojiet Mana vietne ir uzlauzta: rīcības plāns.
- Ieslēdziet Two-Step Authentication (skatiet Divpakāpju autentifikācijas iestatīšana).
- Mainiet paroli arī citās vietās, kur izmantojāt to pašu paroli.
Ņemiet vērā: pēc pastkastītes paroles maiņas pielāgojiet paroli arī savā e-pasta programmā uz datora un tālruņa. Ja kāda ierīce turpina mēģināt pieteikties ar veco paroli, serveris pēc kāda laika bloķēs Jūsu IP adresi (skatiet Problēmas ar pieteikšanos: risinājumi).
Vai to var izdarīt arī Mans WebOké?
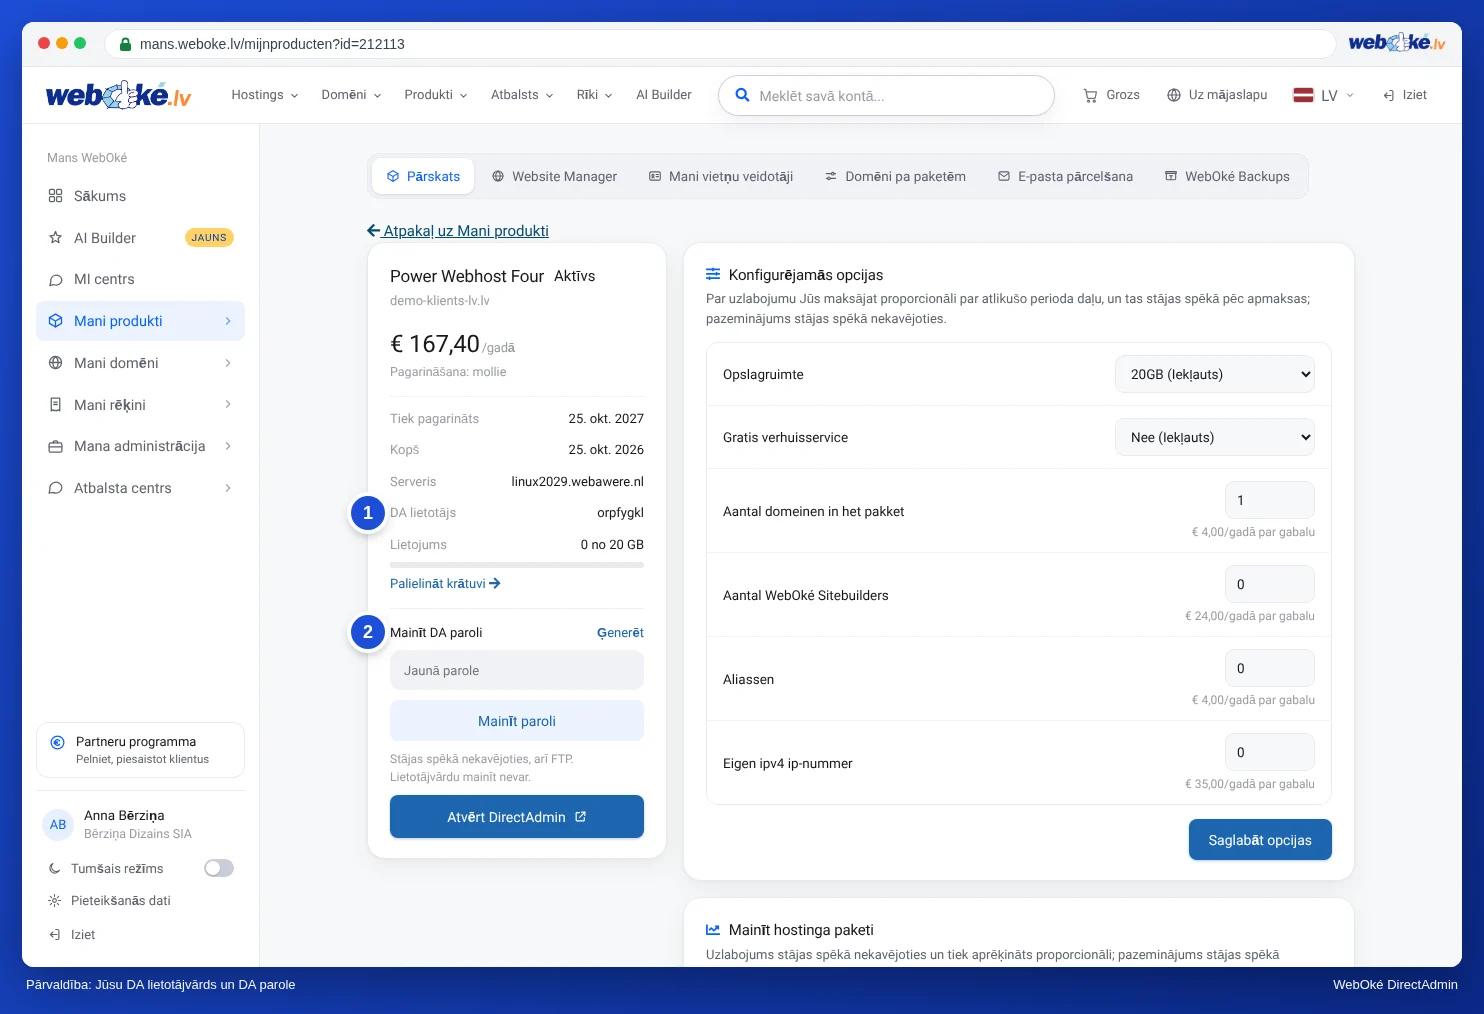
Jā. Savu DA paroli iestatāt Mans WebOké, nezinot veco: Mani produkti, Pārvaldība, bloks Mainīt DA paroli. Jaunā parole stājas spēkā nekavējoties, arī standarta FTP kontam.
Padoms: neesat pārliecināts, vai kaut kas ir nepareizi? Izveidojiet pieteikumu, izmantojot Atbalsta centru. Mēs varam paskatīties servera žurnālos.