
Proteger o seu VPS: os primeiros cinco minutos
Um novo servidor na Internet é analisado em poucos minutos por bots que tentam adivinhar palavras-passe. Com estes passos, fica bem à frente deles. Execute-os como root.
1. Atualizar tudo e ativar as atualizações automáticas
- Ubuntu e Debian:
apt update && apt upgrade -y, depoisapt install -y unattended-upgradesedpkg-reconfigure -plow unattended-upgrades. - AlmaLinux e Rocky Linux:
dnf upgrade -y, depoisdnf install -y dnf-automaticesystemctl enable --now dnf-automatic-install.timer.
2. Iniciar sessão com uma chave e desativar as palavras-passe
Coloque primeiro a sua chave SSH no servidor (consulte Iniciar sessão no seu VPS com SSH) e teste se o início de sessão com a chave funciona. Em seguida, crie um ficheiro de configuração próprio /etc/ssh/sshd_config.d/00-eigen.conf com estas linhas:
PasswordAuthentication no
KbdInteractiveAuthentication no
Não as coloque no próprio /etc/ssh/sshd_config: os ficheiros em sshd_config.d têm prioridade e, no Ubuntu, o 50-cloud-init.conf volta a ativar aí as palavras-passe. O seu 00-eigen.conf vem antes e prevalece. Verifique com sshd -t (não mostra nada se estiver correto) e sshd -T | grep -i passwordauthentication (deve mostrar no). Depois, reinicie o SSH com systemctl restart ssh (AlmaLinux e Rocky: systemctl restart sshd). Mantenha a sua sessão atual aberta até confirmar, numa segunda janela, que continua a conseguir entrar.
3. Uma firewall
- Ubuntu e Debian:
apt install -y ufw, depoisufw allow OpenSSH, eventualmenteufw allow 80,443/tcppara um website, eufw enable. - AlmaLinux e Rocky Linux: o firewalld já está instalado. Por exemplo,
firewall-cmd --permanent --add-service=http --add-service=httpsefirewall-cmd --reload.
Deixe sempre o SSH (porta 22) aberto, caso contrário ficará sem acesso ao servidor.
4. Fail2ban contra tentativas de adivinhação
apt install -y fail2ban ou dnf install -y epel-release && dnf install -y fail2ban, depois systemctl enable --now fail2ban. Por predefinição, bloqueia endereços IP que tentam demasiadas vezes uma palavra-passe errada. No Debian 12, defina também backend = systemd em /etc/fail2ban/jail.local, na secção [sshd], e instale python3-systemd; caso contrário, a monitorização do SSH não arranca. O Debian 13 e o Ubuntu já o fazem automaticamente.
5. Um snapshot como rede de segurança
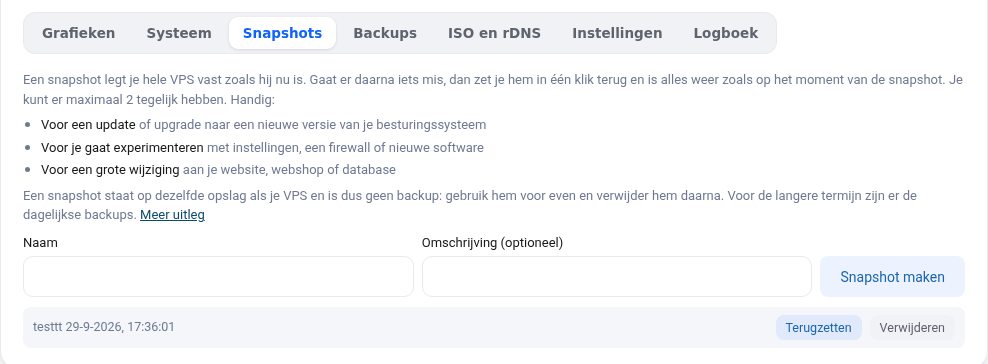
Crie um snapshot no ecrã do seu VPS antes de fazer alterações importantes. Se algo correr mal, pode restaurá-lo com um único clique. Consulte Snapshots e cópias de segurança do seu VPS.
Mantenha o qemu-guest-agent
O programa qemu-guest-agent está instalado por predefinição. Com ele, pode definir uma nova palavra-passe de root no ecrã do VPS e consultar a utilização do disco. Não o remova.
Explicação detalhada com capturas de ecrã: Desativar o início de sessão com palavra-passe e como root e fail2ban contra tentativas de adivinhação no manual do VPS.
Quer saber mais? Siga o curso gratuito VPS e administração de servidores Linux, lição 2.2 Configurar o servidor SSH de forma segura ou lição 10.4 Verificação final: o seu servidor à prova.