
A VPS biztonságossá tétele: az első öt perc
Az interneten egy új szervert néhány percen belül botok kezdenek pásztázni, és jelszavakat próbálgatnak. Az alábbi lépésekkel jóval előttük járhat. Hajtsa végre őket root felhasználóként vagy sudo használatával. Ezt követően javasoljuk, hogy egy saját, sudo jogosultsággal rendelkező felhasználóval dolgozzon, és kapcsolja ki a root bejelentkezést. Erről bővebben a VPS-útmutató Saját felhasználó sudo jogosultsággal című részében olvashat.
1. Minden frissítése és az automatikus frissítések bekapcsolása
- Ubuntu és Debian:
apt update && apt upgrade -y, majdapt install -y unattended-upgradesésdpkg-reconfigure -plow unattended-upgrades. - AlmaLinux és Rocky Linux:
dnf upgrade -y, majddnf install -y dnf-automaticéssystemctl enable --now dnf-automatic-install.timer.
Ellenőrizze, hogy valóban működik-e. Ubuntun és Debianon próbafuttatást végezhet az unattended-upgrade --dry-run --debug paranccsal, a /var/log/unattended-upgrades/ könyvtárban pedig láthatja, mi frissült. Az új kernel csak újraindítás után lép életbe: ha létezik a /var/run/reboot-required fájl, indítsa újra a VPS-ét egy nyugodtabb időpontban. Lásd: Frissítések és automatikus frissítések.
2. Bejelentkezés kulccsal, jelszavak kikapcsolva
Először helyezze el SSH-kulcsát a szerveren (lásd: Bejelentkezés a VPS-re SSH-val), és tesztelje, hogy működik-e a kulccsal történő bejelentkezés. Ezután hozzon létre egy saját beállítási fájlt /etc/ssh/sshd_config.d/00-eigen.conf néven, a következő sorokkal:
PasswordAuthentication no
KbdInteractiveAuthentication no
Ne magába a /etc/ssh/sshd_config fájlba írja: a sshd_config.d könyvtárban lévő fájlok elsőbbséget élveznek, és Ubuntun az 50-cloud-init.conf ott ismét bekapcsolja a jelszavakat. Az Ön 00-eigen.conf fájlja előtte áll a sorban, így az érvényesül. Ellenőrizze az sshd -t paranccsal (ha minden rendben van, nem ír ki semmit) és az sshd -T | grep -i passwordauthentication paranccsal (ennek no értéket kell mutatnia). Ezután indítsa újra az SSH-t a systemctl restart ssh paranccsal (AlmaLinux és Rocky esetén: systemctl restart sshd). Tartsa nyitva a jelenlegi munkamenetet, amíg egy második ablakban meg nem győződött róla, hogy továbbra is be tud jelentkezni.
3. Tűzfal
- Ubuntu és Debian:
apt install -y ufw, majdufw allow OpenSSH, weboldal esetén szükség szerintufw allow 80,443/tcp, végülufw enable. - AlmaLinux és Rocky Linux: a firewalld már telepítve van. Például:
firewall-cmd --permanent --add-service=http --add-service=httpsésfirewall-cmd --reload.
Az SSH-t (22-es port) mindig hagyja nyitva, különben kizárja saját magát. Ezután az ufw status verbose paranccsal ellenőrizze, hogy a szabályai IPv6-ra is érvényesek (a (v6) jelölésű szabályok).
ports: - "5432:5432") megkerülik az ufw-t és a firewalld-t, így kívülről is elérhetők, még akkor is, ha a tűzfal nem engedélyezi őket. Csak azt publikálja, aminek valóban nyilvánosnak kell lennie, a többit a 127.0.0.1 címen. Mindig ellenőrizze kívülről is. Lásd: Docker és a tűzfal: portok biztonságos publikálása és Mely szolgáltatások figyelnek a VPS-én, és mi érhető el kívülről?.4. Fail2ban a jelszópróbálgatások ellen
apt install -y fail2ban vagy dnf install -y epel-release && dnf install -y fail2ban, majd systemctl enable --now fail2ban. Alapértelmezés szerint letiltja azokat az IP-címeket, amelyekről túl sokszor próbálkoznak hibás jelszóval. Debian 12 esetén a /etc/fail2ban/jail.local fájlban a [sshd] szakasz alá írja be a backend = systemd sort is, és telepítse a python3-systemd csomagot, különben az SSH felügyelete nem indul el. A Debian 13 és az Ubuntu ezt már magától elvégzi.
5. Snapshot mint biztonsági háló
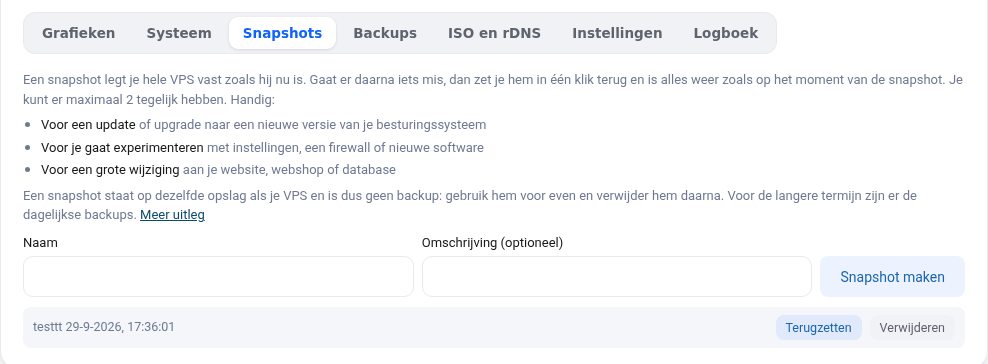
Nagyobb módosítások előtt készítsen snapshotot a VPS-kezelőfelületen. Ha valami balul sül el, egyetlen kattintással visszaállíthatja. Lásd: A VPS snapshotjai és biztonsági mentései.
Ne távolítsa el a qemu-guest-agent programot
A qemu-guest-agent program alapértelmezés szerint telepítve van. Ennek segítségével állíthat be új root jelszót a VPS-kezelőfelületen, és láthatja a lemezhasználatot. Ne távolítsa el.
Részletes leírás képernyőképekkel a VPS-útmutatóban: A jelszavas és a root bejelentkezés kikapcsolása és fail2ban a jelszópróbálgatások ellen.
Szeretne többet tanulni? Végezze el ingyenes VPS és Linux-szerverüzemeltetési tanfolyamunkat, például a 2.2 Az SSH-szerver biztonságos beállítása vagy a 10.4 Záróellenőrzés: a szerver átvilágítása című leckét.