
Activarea, reînnoirea și depanarea certificatului SSL
Cu un certificat SSL, website-ul dumneavoastră este accesibil prin https, cu un lăcăț în bara de adrese. La WebOké primiți un certificat Let's Encrypt gratuit, care se reînnoiește automat. Mai jos aflați cum îl activați, cum funcționează pentru subdomenii și ce faceți dacă certificatul a expirat sau dacă site-ul dumneavoastră afișează totuși „nesigur”.
Domeniile noi primesc de obicei automat un certificat, în câteva ore după ce domeniul indică spre serverul nostru. Nu vedeți lăcățelul? Atunci îl activați chiar dumneavoastră în DirectAdmin.
Cum activați certificatul
- Conectați-vă la DirectAdmin: în Contul meu WebOké, accesați Produsele mele și faceți clic pe DirectAdmin în dreptul pachetului dumneavoastră de hosting.
- Sub Account Manager, faceți clic pe SSL Certificates. Dacă aveți mai multe domenii, alegeți domeniul în dreapta sus.
- Pe fila Manage Certificates vedeți dacă există deja un certificat. Scrie că sistemul ACME este dezactivat? Atunci accesați fila ACME Settings.
- Activați Enable ACME, lăsați celelalte setări neschimbate și faceți clic jos pe Save Changes.
- Reveniți la Manage Certificates și faceți clic pe Request Now la Automatic Certificate Provisioning. Confirmați solicitarea.
Cererea rulează în fundal și durează de obicei câteva minute. Apoi certificatul apare în Certificate List. Acesta este valabil pentru domeniul dumneavoastră, www și, de asemenea, pentru mail, ftp, pop și smtp, iar DirectAdmin îl reînnoiește automat. Dacă nu faceți clic pe Request Now, DirectAdmin o face singur în 24 de ore.
Un certificat pentru un subdomeniu
Un subdomeniu, cum ar fi shop.domeniuldvs.nl, primește automat propriul loc în certificat. Nu trebuie să comandați nimic separat pentru acesta.
- Creați subdomeniul în Subdomain Management și asigurați-vă că acesta indică în DNS spre serverul nostru.
- DirectAdmin solicită certificatul la următoarea rundă automată, în 24 de ore. Dacă nu doriți să așteptați, faceți clic pe Request Now în SSL Certificates.
- Vedeți pe subdomeniu un certificat pe numele serverului (cum ar fi linux2023.webawere.nl) sau un mesaj că numele nu corespunde? Atunci subdomeniul nu are încă propriul certificat. Verificați DNS-ul și solicitați-l din nou.
- Un certificat wildcard (*.domeniuldvs.nl) este posibil doar dacă DNS-ul domeniului dumneavoastră este la WebOké (ns1.webawere.nl și ns2.webawere.nl). Dacă DNS-ul dumneavoastră se află în altă parte, de exemplu la Cloudflare, dezactivați în ACME Settings comutatorul Prefer wildcard certificates. Veți primi atunci un certificat cu numele separate, care funcționează la fel de bine.
Mai multe informații găsiți în Certificat pentru www, subdomenii și wildcard. Dacă subdomeniul în sine nu funcționează încă, citiți Crearea unui subdomeniu și ce faceți dacă nu funcționează.
Solicitarea nu reușește?
Apare o listă sub Failed HTTP Checks? Atunci Let's Encrypt nu poate verifica acele nume. De cele mai multe ori, domeniul nu indică (încă) spre serverul nostru, de exemplu pentru că un transfer este încă în curs sau DNS-ul se află în altă parte. După o modificare DNS, durează uneori câteva ore până când certificatul poate fi solicitat. Cu Starea domeniului vedeți rapid dacă domeniul dumneavoastră indică spre noi.
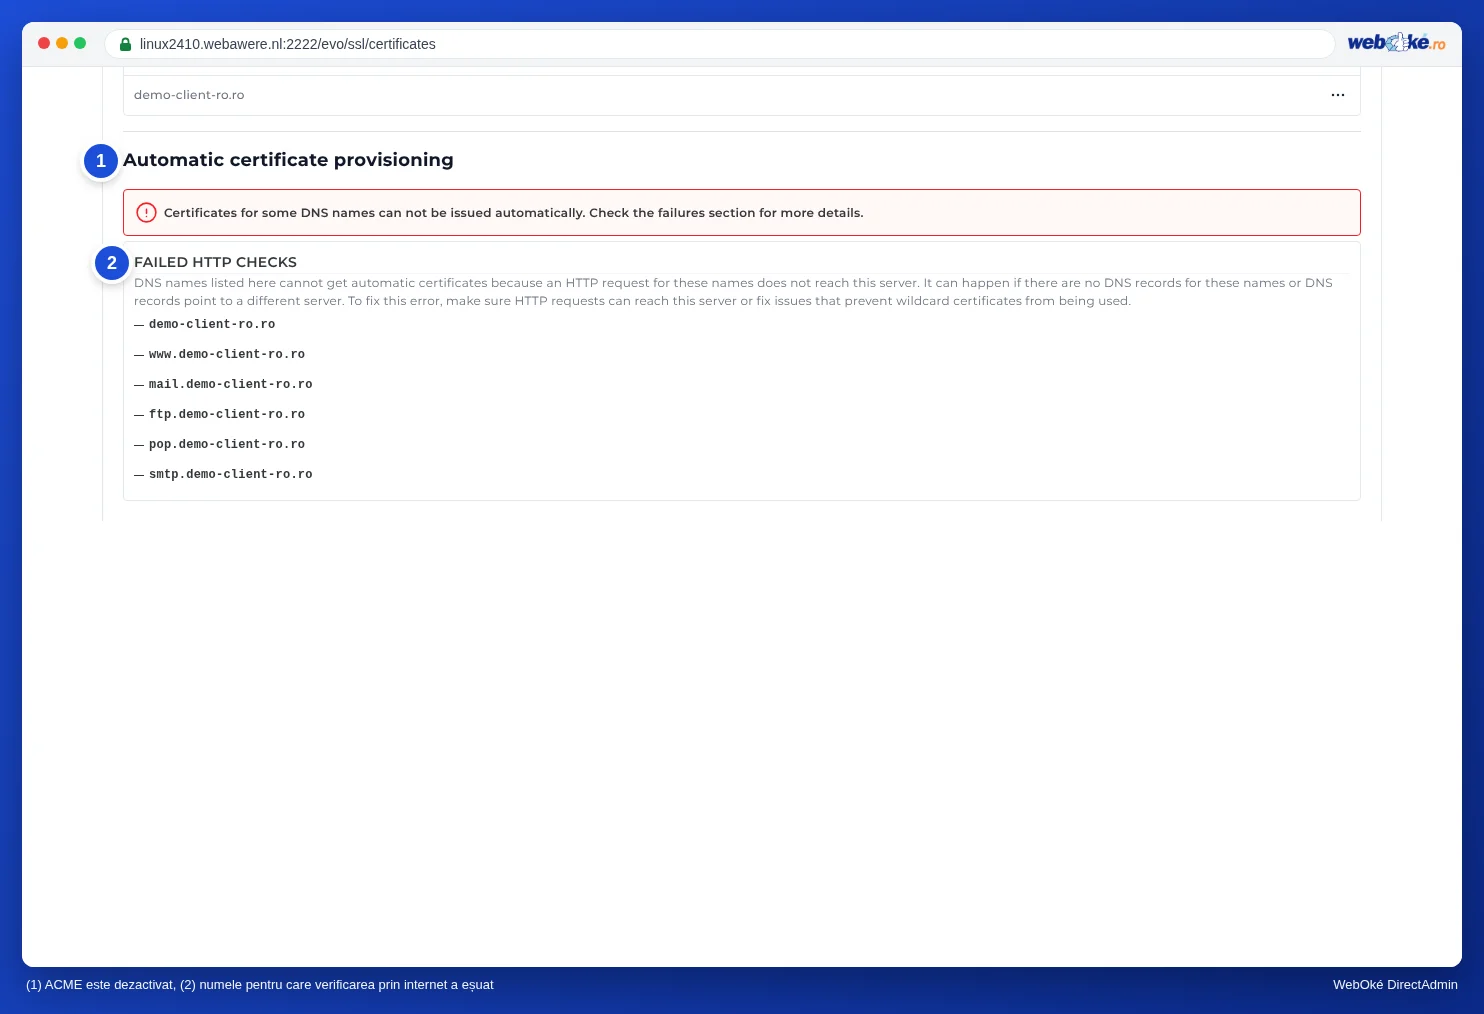
În listă apar doar mail, ftp, pop sau smtp, iar e-mailul dumneavoastră este găzduit în altă parte? Atunci nu este nicio problemă: website-ul dumneavoastră primește în mod normal un certificat.
Certificat expirat sau nereînnoit?
DirectAdmin reînnoiește certificatul automat, dar pentru aceasta Let's Encrypt trebuie să vă poată verifica domeniul de fiecare dată. Dacă certificatul a expirat, înseamnă că această verificare a eșuat. Verificați următoarele puncte:
- Domeniul dumneavoastră mai indică spre noi? Verificați înregistrarea A și, de asemenea, înregistrarea AAAA (IPv6). Dacă una dintre ele indică spre un alt server, verificarea eșuează. Consultați Website-ul sau e-mailul nu funcționează după un transfer sau o modificare DNS: verificați-vă domeniul.
- Folosiți proxy-ul Cloudflare? Dacă norișorul portocaliu este activ, dezactivați-l temporar (norișor gri) până când certificatul este emis.
- Există o înregistrare CAA în DNS-ul dumneavoastră? Atunci letsencrypt.org trebuie să fie inclus în ea. Adăugați-l sau ștergeți înregistrarea CAA.
- Website-ul dumneavoastră blochează verificarea? Let's Encrypt preia un fișier din folderul
/.well-known/acme-challenge/. O regulă proprie în.htaccess, un plugin de securitate sau un folder protejat cu parolă poate împiedica acest lucru. Eliminați temporar o astfel de regulă sau creați o excepție pentru .well-known. - Ați încărcat vreodată un certificat propriu? Dacă acesta a expirat sau nu corespunde numelui, ștergeți-l din Certificate List. Astfel, DirectAdmin poate solicita din nou un certificat gratuit.
- Solicitați din nou certificatul cu Request Now, după ce ați remediat cauza.
Toate mesajele și soluțiile la un loc le găsiți în Let's Encrypt nu reușește: cauze și soluții. Dacă vedeți în browser un mesaj precum ERR_SSL sau NET::ERR_CERT, citiți ERR_SSL și alte erori de certificat în browser.
Certificat activ, dar totuși „nesigur”?
Certificatul dumneavoastră funcționează, dar browserul nu afișează lăcățelul sau afișează mesajul „nesigur”? Atunci, de obicei, este vorba de una dintre aceste cauze:
- Mixed content: pagina dumneavoastră încă încarcă imagini, fonturi sau scripturi prin http://. Apăsați F12 în browser și deschideți fila Console. Acolo apar mesaje cu Mixed Content și adresa fiecărui element care se încarcă încă prin http. Înlocuiți aceste adrese cu https://.
- Numele nu este inclus în certificat: de exemplu, accesați www, un domain pointer sau un domeniu redirecționat care nu are certificat. Faceți clic pe pictograma din stânga adresei și verificați pentru ce nume este emis certificatul. Asigurați-vă că acel nume indică spre noi și solicitați din nou certificatul.
- Accesați site-ul prin http: redirecționați automat vizitatorii către https. Citiți Redirecționarea obligatorie a vizitatorilor către https.
Cum remediați mixed content în WordPress și în alte website-uri aflați în Fără lăcăț sau „nesigur”: remedierea mixed content.
Nu reușiți să rezolvați problema?
Rugați asistentul AI din Contul meu WebOké să vă verifice certificatul sau deschideți un tichet. Menționați numele domeniului dumneavoastră și ce vedeți la Failed HTTP Checks.
Explicații detaliate cu capturi de ecran: Solicitarea unui certificat Let's Encrypt gratuit în ghidul DirectAdmin.
Aveți un VPS? Urmați cursul gratuit VPS și administrarea serverelor Linux, lecția 7.3 https cu Let's Encrypt.