
Proteger su VPS: los primeros cinco minutos
Un servidor nuevo en Internet es escaneado en cuestión de minutos por bots que prueban contraseñas. Con estos pasos se adelantará a ellos con creces. Ejecútelos como root.
1. Actualizar todo y activar las actualizaciones automáticas
- Ubuntu y Debian:
apt update && apt upgrade -y, despuésapt install -y unattended-upgradesydpkg-reconfigure -plow unattended-upgrades. - AlmaLinux y Rocky Linux:
dnf upgrade -y, despuésdnf install -y dnf-automaticysystemctl enable --now dnf-automatic-install.timer.
2. Iniciar sesión con una clave y desactivar las contraseñas
Primero coloque su clave SSH en el servidor (consulte Iniciar sesión en su VPS con SSH) y compruebe que el inicio de sesión con la clave funciona. Después cree un archivo de configuración propio /etc/ssh/sshd_config.d/00-eigen.conf con estas líneas:
PasswordAuthentication no
KbdInteractiveAuthentication no
No lo ponga en el propio /etc/ssh/sshd_config: los archivos de sshd_config.d tienen prioridad, y en Ubuntu 50-cloud-init.conf vuelve a activar allí las contraseñas. Su 00-eigen.conf va antes y prevalece. Compruébelo con sshd -t (no muestra nada si todo es correcto) y sshd -T | grep -i passwordauthentication (debe mostrar no). A continuación reinicie SSH con systemctl restart ssh (AlmaLinux y Rocky: systemctl restart sshd). Mantenga abierta su sesión actual hasta que haya comprobado en una segunda ventana que todavía puede acceder.
3. Un firewall
- Ubuntu y Debian:
apt install -y ufw, luegoufw allow OpenSSH, opcionalmenteufw allow 80,443/tcppara un sitio web, yufw enable. - AlmaLinux y Rocky Linux: firewalld ya viene instalado. Por ejemplo,
firewall-cmd --permanent --add-service=http --add-service=httpsyfirewall-cmd --reload.
Deje siempre abierto SSH (puerto 22); de lo contrario, se quedará sin acceso.
4. Fail2ban contra los intentos de adivinar contraseñas
apt install -y fail2ban o dnf install -y epel-release && dnf install -y fail2ban, luego systemctl enable --now fail2ban. De forma predeterminada bloquea las direcciones IP que prueban una contraseña incorrecta demasiadas veces. En Debian 12, añada también backend = systemd en /etc/fail2ban/jail.local bajo [sshd] e instale python3-systemd; de lo contrario, la vigilancia de SSH no se inicia. Debian 13 y Ubuntu ya lo hacen automáticamente.
5. Una snapshot como red de seguridad
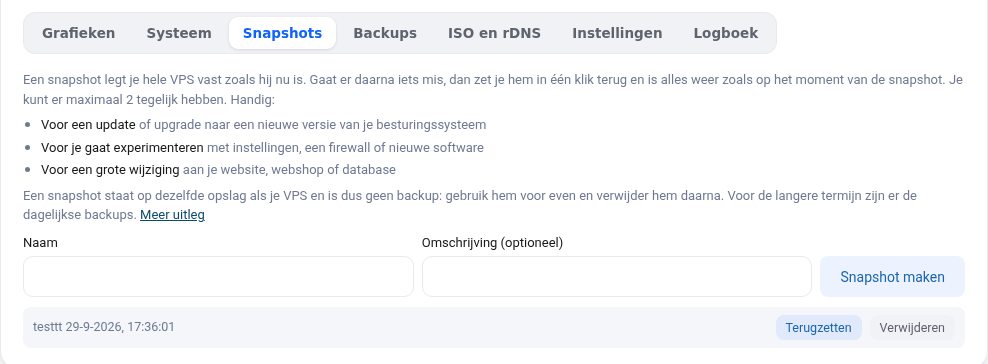
Cree una snapshot en la pantalla de su VPS antes de realizar cambios importantes. Si algo sale mal, podrá restaurarla con un solo clic. Consulte Snapshots y copias de seguridad de su VPS.
No elimine el qemu-guest-agent
El programa qemu-guest-agent viene instalado de forma predeterminada. Con él puede establecer una nueva contraseña de root en la pantalla del VPS y ver el uso del disco. No lo elimine.
Explicación detallada con capturas de pantalla: Desactivar el inicio de sesión con contraseña y como root y fail2ban contra los intentos de adivinar contraseñas en el manual del VPS.
¿Quiere aprender más? Siga el curso gratuito VPS y administración de servidores Linux, lección 2.2 Configurar el servidor SSH de forma segura o lección 10.4 Comprobación final: revise su servidor a fondo.