
Ihren VPS absichern: die ersten fünf Minuten
Ein neuer Server im Internet wird innerhalb weniger Minuten von Bots gescannt, die Passwörter ausprobieren. Mit diesen Schritten sind Sie ihnen weit voraus. Führen Sie sie als root aus.
1. Alles aktualisieren und automatische Updates aktivieren
- Ubuntu und Debian:
apt update && apt upgrade -y, danachapt install -y unattended-upgradesunddpkg-reconfigure -plow unattended-upgrades. - AlmaLinux und Rocky Linux:
dnf upgrade -y, danachdnf install -y dnf-automaticundsystemctl enable --now dnf-automatic-install.timer.
2. Anmeldung mit einem Schlüssel, Passwörter deaktivieren
Hinterlegen Sie zuerst Ihren SSH-Schlüssel auf dem Server (siehe Per SSH auf Ihrem VPS anmelden) und testen Sie, ob die Anmeldung mit dem Schlüssel funktioniert. Erstellen Sie danach eine eigene Konfigurationsdatei /etc/ssh/sshd_config.d/00-eigen.conf mit diesen Zeilen:
PasswordAuthentication no
KbdInteractiveAuthentication no
Tragen Sie dies nicht in /etc/ssh/sshd_config selbst ein: Die Dateien in sshd_config.d haben Vorrang, und unter Ubuntu aktiviert 50-cloud-init.conf dort Passwörter wieder. Ihre 00-eigen.conf steht davor und setzt sich durch. Prüfen Sie dies mit sshd -t (gibt nichts aus, wenn alles stimmt) und sshd -T | grep -i passwordauthentication (muss no anzeigen). Starten Sie SSH danach mit systemctl restart ssh neu (AlmaLinux und Rocky: systemctl restart sshd). Lassen Sie Ihre aktuelle Sitzung geöffnet, bis Sie in einem zweiten Fenster geprüft haben, dass Sie sich weiterhin anmelden können.
3. Eine Firewall
- Ubuntu und Debian:
apt install -y ufw, dannufw allow OpenSSH, gegebenenfallsufw allow 80,443/tcpfür eine Website, undufw enable. - AlmaLinux und Rocky Linux: firewalld ist bereits vorhanden. Zum Beispiel
firewall-cmd --permanent --add-service=http --add-service=httpsundfirewall-cmd --reload.
Lassen Sie SSH (Port 22) immer offen, sonst sperren Sie sich selbst aus.
4. Fail2ban gegen Rateversuche
apt install -y fail2ban oder dnf install -y epel-release && dnf install -y fail2ban, dann systemctl enable --now fail2ban. Standardmäßig sperrt das Programm IP-Adressen, die zu oft ein falsches Passwort eingeben. Unter Debian 12 tragen Sie in /etc/fail2ban/jail.local unter [sshd] zusätzlich backend = systemd ein und installieren python3-systemd, sonst startet die Überwachung von SSH nicht. Debian 13 und Ubuntu erledigen das bereits automatisch.
5. Ein Snapshot als Sicherheitsnetz
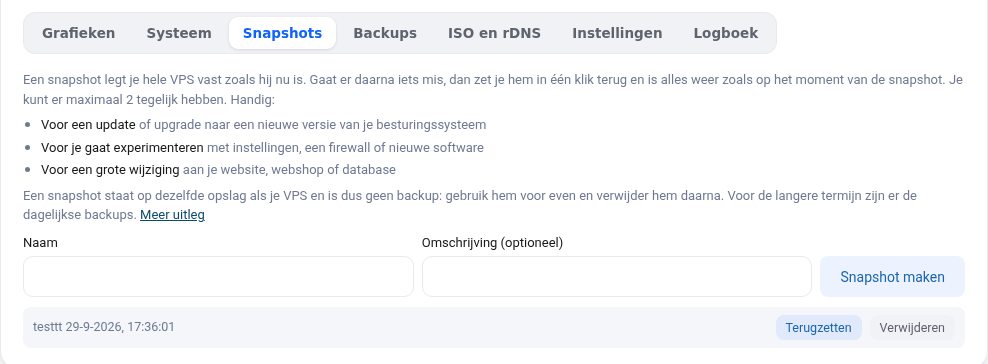
Erstellen Sie in Ihrer VPS-Ansicht einen Snapshot, bevor Sie größere Änderungen vornehmen. Geht etwas schief, stellen Sie ihn mit einem Klick wieder her. Siehe Snapshots und Backups Ihres VPS.
Lassen Sie den qemu-guest-agent installiert
Das Programm qemu-guest-agent ist standardmäßig installiert. Damit können Sie in der VPS-Ansicht ein neues root-Passwort festlegen und sehen die Festplattennutzung. Entfernen Sie es nicht.
Ausführliche Erklärung mit Screenshots: Anmeldung per Passwort und als root deaktivieren und fail2ban gegen Rateversuche im VPS-Handbuch.
Möchten Sie mehr erfahren? Besuchen Sie den kostenlosen Kurs VPS und Linux-Serververwaltung, Lektion 2.2 Den SSH-Server sicher einrichten oder Lektion 10.4 Abschlusscheck: Ihr Server auf dem Prüfstand.